Einleitung
Die Sicherstellung von Audit und Compliance in Ubuntu-Server-Umgebungen ist ein entscheidender Schritt für Organisationen, die sensible Daten schützen, regulatorische Standards einhalten und effektiv auf Sicherheitsvorfälle reagieren möchten. Compliance-Standards wie PCI-DSS, GDPR, HIPAA und ISO/IEC 27001 schreiben robuste Audit-, Protokollierungs- und Berichtsmechanismen vor, um Rechenschaftspflicht und Datenschutz zu gewährleisten.
Dieser Artikel bietet eine umfassende Anleitung zur Konfiguration von Audit-Regeln, zur Erstellung von Berichten, zur Erkennung verdächtiger Aktivitäten und zur Umsetzung von Best Practices, um die Compliance auf Ubuntu-22.04-Servern aufrechtzuerhalten.
Frühere Artikel:
01. Einführung in Ubuntu Server – SysOSX: AI & Cloud
02. So richten Sie Ihren ersten Ubuntu-Server ein: Ein Leitfaden für Anfänger – SysOSX: AI & Cloud
03. Die Linux-Befehlszeile für Ubuntu Server beherrschen – SysOSX: AI & Cloud
05. Netzwerkgrundlagen für Ubuntu Server: Ein umfassender Leitfaden – SysOSX: AI & Cloud
07.Ubuntu Server patchen und aktualisieren: Ein umfassender Leitfaden – SysOSX: AI & Cloud
09. Prüfung und Protokollierung von Ubuntu-Servern
10. Systemüberwachungstools für Ubuntu Server: Ein umfassender Leitfaden – SysOSX: AI & Cloud
11. Zentrale Protokollierung für Ubuntu-Server: ein unverzichtbarer Leitfaden – SysOSX: AI & Cloud
Warum Compliance-Audits wichtig sind
78 % der Organisationen sind bei den ersten PCI-DSS-Audits wegen unzureichender Protokollierung durchgefallen (Verizon-Bericht 2023)
Praxisbeispiel für eine Sicherheitsverletzung:
Ein Gesundheitsdienstleister musste HIPAA-Bußgelder in Höhe von 1,2 Mio. $ zahlen, nachdem er versäumt hatte, den Zugriff auf Patientenakten zu prüfen, die auf Ubuntu-Servern gespeichert waren. Geeignete auditctl-Regeln hätten den unbefugten Zugriff erkennen können.
Spickzettel zu den Anforderungen der Compliance-Standards
| Standard | Wichtigste Ubuntu-Audit-Anforderungen | Relevante Tools |
|---|---|---|
| PCI-DSS | Überwachung der Dateiintegrität, Protokolle der Benutzeraktivitäten | auditd + AIDE |
| GDPR | Nachverfolgung des Datenzugriffs, Meldung von Verstößen innerhalb von 72 Stunden | aureport + ELK |
| HIPAA | Überwachung des Zugriffs auf ePHI, 6-jährige Aufbewahrung von Protokollen | auditctl + Splunk |
| ISO 27001 | Nachweis der Risikobewertung, Protokolle der Zugriffskontrolle | Lynis + OpenSCAP |
Verwenden von auditctl zum Konfigurieren von Audit-Regeln (Grundlagen)
Das Linux Audit Framework, verfügbar unter Ubuntu 22.04, ist ein leistungsstarkes Tool zur Überwachung von Systemaktivitäten. Der auditctl Befehl wird verwendet, um Audit-Regeln zu erstellen und zu verwalten, die bestimmte Ereignisse auf Ihrem Server verfolgen.
Schritt 1: Audit-Framework installieren
Stellen Sie vor der Konfiguration von Audit-Regeln sicher, dass das Audit-Framework installiert ist:
sudo apt update
sudo apt install auditd
Schritt 2: Audit-Regeln definieren
Audit-Regeln legen fest, welche Aktivitäten überwacht werden. Hier sind gängige Beispiele:
- Dateizugriff überwachen:
Verfolgen Sie Änderungen an kritischen Dateien, wie z. B./etc/passwd:
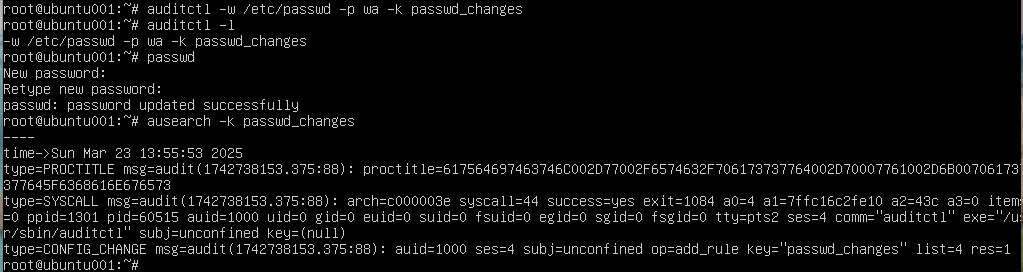
sudo auditctl -w /etc/passwd -p wa -k passwd_changes
Diese Regel überwacht Schreibvorgänge (w) und Attributänderungen (a) an der Datei /etc/passwd .
- An- und Abmeldeereignisse überwachen:
Verfolgen Sie die An-/Abmeldeaktivitäten der Benutzer:
sudo auditctl -a always,exit -F arch=b64 -S execve -F key=login_activity
- Unbefugten Zugriff überwachen:
Erkennen Sie Zugriffsversuche auf sensible Verzeichnisse:
sudo auditctl -w /var/www/html -p rwxa -k web_access
Schritt 3: Audit-Regeln dauerhaft speichern
Audit-Regeln sind temporär, sofern sie nicht dauerhaft gespeichert werden. Fügen Sie Regeln zu /etc/audit/audit.rules hinzu, um sie dauerhaft zu machen:
-w /etc/passwd -p wa -k passwd_changes
-a always,exit -F arch=b64 -S execve -F key=login_activity
Starten Sie den Audit-Daemon neu, um Änderungen anzuwenden, sudo systemctl restart auditd funktioniert nicht, Sie müssen ihn beenden und erneut starten, damit die neue Konfiguration wirksam wird:
sudo systemctl kill auditd
sudo systemctl start auditd
Schritt 4: Aktive Audit-Regeln überprüfen
Listen Sie alle aktiven Audit-Regeln auf, um zu bestätigen, dass sie angewendet werden:
sudo auditctl -l
Erweiterte Regel für Compliance-Audits
PCI-DSS-Regeln (/etc/audit/rules.d/pci-dss.rules):
# Monitor payment processing directory
-w /var/lib/payment_processor -p rwxa -k pci_processing

# Track sudo usage
-a always,exit -F arch=b64 -S execve -C uid!=euid -F key=sudo_esc
GDPR-Regeln (/etc/audit/rules.d/gdpr.rules):
# Monitor database access
-w /var/lib/mysql -p rw -k gdpr_data

# Log user account changes
-w /etc/shadow -p wa -k user_changes
3. Regeln über Neustarts hinweg beibehalten
sudo auditctl -R /etc/audit/rules.d/pci-dss.rules
sudo augenrules --load
Audit-Berichte erstellen und verdächtige Aktivitäten erkennen
Sobald die Audit-Regeln konfiguriert sind, besteht der nächste Schritt darin, Protokolle zu analysieren und Berichte zu erstellen, um verdächtige Aktivitäten oder Compliance-Verstöße zu erkennen.
1. Audit-Protokolle ansehen
Audit-Protokolle werden in /var/log/audit/audit.log. Verwenden Sie den ausearch Befehl, um Protokolle abzufragen:
sudo ausearch -k passwd_changes
Dies ruft alle Ereignisse ab, die mit dem Schlüsselwort passwd_changes gekennzeichnet sind.
2. Berichte erstellen mit aureport
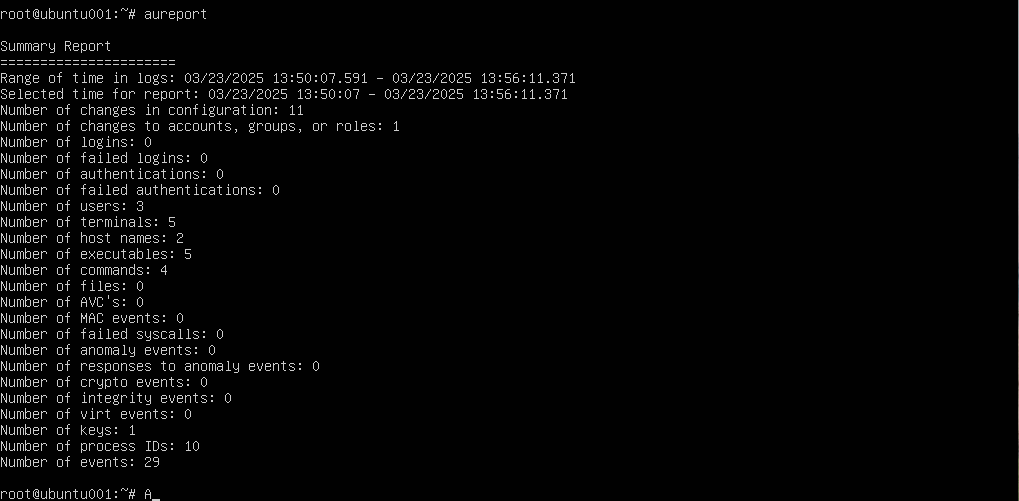
Das aureport Tool vereinfacht die Analyse von Audit-Protokollen, indem es menschenlesbare Berichte erstellt:
- Zusammenfassung der Benutzeran-/-abmeldungen:
sudo aureport -l
Dieser Bericht fasst die An- und Abmeldeereignisse der Benutzer zusammen.
- Zusammenfassung der Dateizugriffe:
sudo aureport -f
- Fehlgeschlagene Anmeldeversuche:
sudo aureport --failed
3. Verdächtige Aktivitäten erkennen
Verwenden Sie ausearch um Anomalien zu erkennen, z. B. fehlgeschlagene Anmeldeversuche oder unbefugte Dateiänderungen:
- Fehlgeschlagene Anmeldeversuche:
sudo ausearch -m USER_LOGIN -sv no
- Unbefugter Dateizugriff:
sudo ausearch -w /etc/passwd -sv no
4. Audit-Protokolle zentralisieren
In großen Umgebungen zentralisieren Sie Protokolle mit Tools wie rsyslog oder integrieren Sie Plattformen wie:
- ELK Stack (Elasticsearch, Logstash, Kibana): Für erweiterte Protokollanalyse und Visualisierung.
- Splunk: Für Echtzeit-Protokollüberwachung und Compliance-Berichterstattung.
- Graylog: Für Protokollaggregation und Alarmierung.
Zusätzliche Sicherheitsmaßnahmen für Compliance
Über die Konfiguration von Audit-Regeln hinaus kann die Implementierung zusätzlicher Sicherheitsmaßnahmen die Compliance weiter verbessern:
1. Dateiintegritätsüberwachung aktivieren
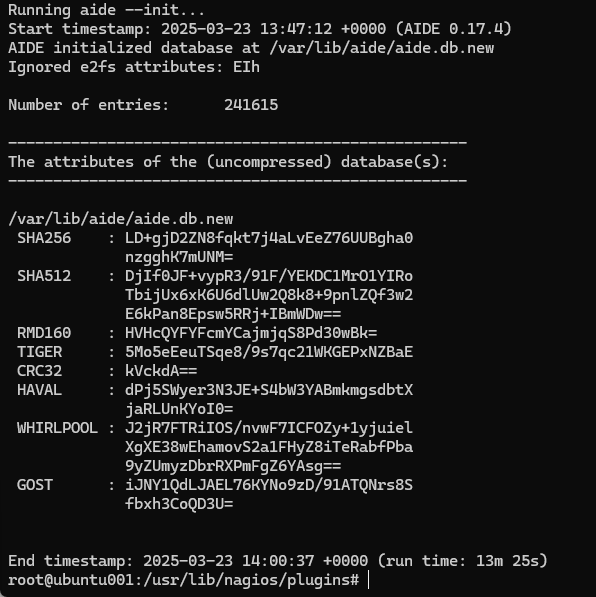
Verwenden Sie Tools wie AIDE (Advanced Intrusion Detection Environment) um unbefugte Dateiänderungen zu erkennen:
sudo apt install aide
sudo aideinit
Planen Sie regelmäßige Integritätsprüfungen, um Manipulationen zu erkennen.
2. Sichere Protokollierung konfigurieren
Stellen Sie sicher, dass Protokolle vor unbefugtem Zugriff geschützt sind:
- Beschränken Sie den Zugriff auf
/var/log/audit/mithilfe von Berechtigungen:sudo chmod 600 /var/log/audit/audit.log
3. Protokollrotation automatisieren
Verhindern Sie, dass Audit-Protokolle übermäßig viel Speicherplatz verbrauchen, indem Sie die Protokollrotation konfigurieren:
sudo nano /etc/logrotate.d/audit
Beispielkonfiguration:
/var/log/audit/audit.log {
    daily
    rotate 7
    compress
    missingok
    notifempty
}
4. Systemleistung überwachen
Audit-Regeln können die Systemleistung beeinträchtigen. Verwenden Sie Tools wie htop oder top um die Ressourcennutzung zu überwachen:
sudo apt install htop
htop
Erweiterte Compliance-Tools
1. Automatisierte Schwachstellen-Scans
# Install OpenSCAP
sudo apt install libopenscap8 ssg-debian

# Run PCI-DSS scan
oscap xccdf eval --profile pci-dss /usr/share/xml/scap/ssg/content/ssg-ubuntu2204-ds.xml
2. Echtzeit-Alarmierung mit Auditd
# Email alerts for root logins
-a always,exit -F arch=b64 -S execve -F euid=0 -k root_cmd -F exe=/usr/bin/mailx
3. Unveränderliche Audit-Protokolle
#Configure audit.log as append-only
sudo chattr +a /var/log/audit/audit.log
FAQ: Häufige Compliance-Herausforderungen
F: Wie lange sollten wir Audit-Protokolle für HIPAA aufbewahren?
A: Mindestens 6 Jahre. Verwenden Sie logrotate mit:
/var/log/audit/*.log {
  monthly
  rotate 72
  compress
}
F: Kann auditd die Serverleistung beeinträchtigen?
A: Ja. Überwachen Sie mit:
watch "grep 'auditd' /proc/slabinfo | awk '{print \$2,\$3}'"
F: Wie weist man Compliance bei Audits nach?
A: Verwenden Sie diese Befehle:
# Generate evidence package
tar czvf compliance-proof-$(date +%F).tar.gz \
  /var/log/audit/ /etc/audit/ /var/lib/aide/
Checkliste zur Compliance-Wartung
- Monatliche Validierung der Audit-Regeln:
auditctl -l | grep -E 'pci|gdpr'
- Vierteljährliche Updates der AIDE-Datenbank:
aideinit && mv /var/lib/aide/aide.db.new /var/lib/aide/aide.db
- Halbjährliche Überprüfung der Firewall-Regeln:
sudo ufw status numbered
- Jährlicher Penetrationstest:
nikto -h yourdomain.com
Best Practices für Audit und Compliance sowie Referenzlinks
Um Compliance und Sicherheit aufrechtzuerhalten, befolgen Sie diese Best Practices:
- Regelmäßige Protokollprüfungen: Planen Sie routinemäßige Überprüfungen der Audit-Protokolle, um Anomalien zu erkennen und die Compliance sicherzustellen.
- Rollenbasierte Zugriffskontrolle: Beschränken Sie den Zugriff auf Audit-Protokolle und sensible Dateien anhand der Benutzerrollen.
- Automatisierte Berichterstattung: Verwenden Sie Skripte oder Tools, um die Erstellung von Audit-Berichten für regulatorische Anforderungen zu automatisieren.
- Patch-Management: Aktualisieren Sie Ihren Server regelmäßig, um Schwachstellen zu beheben und die Compliance aufrechtzuerhalten.
- Audit-Regeln testen: Testen Sie Audit-Regeln regelmäßig, um sicherzustellen, dass sie die erforderlichen Ereignisse erfassen, ohne Leistungsprobleme zu verursachen.
- Autoritative Links
Fazit
Audit und Compliance sind unerlässlich, um Ubuntu-22.04-Server zu sichern und regulatorische Anforderungen zu erfüllen. Durch den Einsatz von Tools wie auditctl, ausearch und aureport können Administratoren Audit-Regeln konfigurieren, Systemaktivitäten überwachen und Berichte erstellen, um die Compliance mit Standards wie PCI-DSS, GDPR und HIPAA sicherzustellen. Die Kombination dieser Praktiken mit zentralisierter Protokollierung, Automatisierung und zusätzlichen Sicherheitsmaßnahmen gewährleistet eine robuste und konforme Serverumgebung.
Bleiben Sie dran für den nächsten Artikel!
Im nächsten Teil unserer Serie tauchen wir ein in Web- und Dateidienste. Unser nächster Artikel, „Einrichten eines Webservers auf Ubuntu Server“ wird Sie durch die Installation und Konfiguration von Apache oder Nginx zum Hosten einer Website. Wir behandeln auch, wie Sie Ihre Website mit SSL/TLS mithilfe von Let’s Encrypt sichern. Verpassen Sie es nicht!
9 thoughts on “12. Audit and Compliance for Ubuntu Server: Best Practices”