Einführung
Geben Sie einen kurzen Überblick über das Netsh-Dienstprogramm und seine Bedeutung für das Netzwerkmanagement. Heben Sie seine Hauptfunktionen hervor, wie Skriptunterstützung, Remoteausführung und Fehlerbehebungsfunktionen.
Inhaltsverzeichnis
Optimierung des Inhalts
1. Was ist das Netsh-Dienstprogramm?
Netsh (Network Shell) ist ein leistungsstarkes Windows-Befehlszeilentool zum Konfigurieren und Beheben von Netzwerkeinstellungen. Es interagiert über Dynamic-Link-Bibliotheken (DLLs) mit Systemkomponenten und unterstützt verschiedene Kontexte wie advfirewall, wlan, und winhttp.
2. Allgemeine Syntax von Netsh-Befehlen
netsh [-a AliasFile] [-c Context] [-r RemoteMachine] [-u [Domain\]UserName] [-p Password|*] [Command | -f ScriptFile]
Erläutern Sie kurz die Syntaxparameter und heben Sie deren Anwendungsfälle hervor.
3. Ausführlich: Netsh-Tracing
Traces erfassen:
Verwenden Sie den Kontext netsh trace, um Netzwerkereignisse und Pakete zur Diagnose zu erfassen.
- Befehl zum Anzeigen von Szenarien:
netsh trace show scenarios
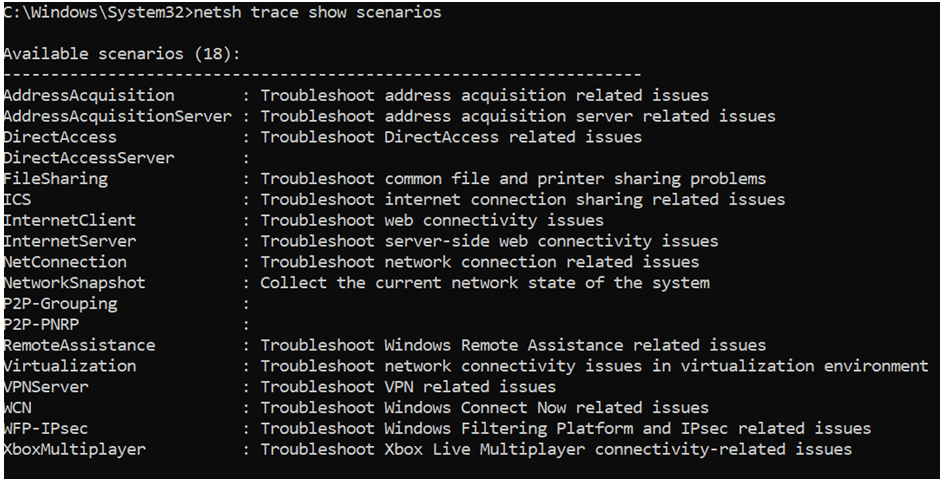
- So zeigen Sie Anbieter für ein bestimmtes Szenario an:
netsh trace show scenario <Scenario name>
Wichtige Parameter:
Erläutern Sie die wichtigsten Parameter wie scenario, capture, report, persistent, traceFile, usw., mit Beispielen.
Gängige Trace-Befehle:
- Tracing starten:
netsh trace start scenario=InternetClient capture=yes tracefile=C:\temp\trace.etl
- Tracing stoppen:
netsh trace stop
Erweiterte Optionen:
Geben Sie erweiterte Tracing-Beispiele mit Optionen wie maxsize, filemode, und overwrite.
ETL in CAP konvertieren:
Erklären Sie, wie ETL-Dateien für die Verwendung in Tools wie Wireshark konvertiert werden:
netsh trace convert input=trace.etl output=trace.cap
4. Netzwerkaufzeichnungen mit Netsh filtern
Grundlegende Filter:
Heben Sie häufig verwendete Filter hervor, wie zum Beispiel:
- Datenverkehr zu/von einer bestimmten IPv4-Adresse erfassen:
IPv4.Address == x.x.x.x
Protokollspezifische Filter:
- DNS-Datenverkehr erfassen:
DNS
Erweiterte Filter:
Geben Sie Beispiele an, etwa das Erfassen von TCP-Handshake-Paketen:
TCP.Flags.SYN == 1 AND TCP.Flags.ACK == 0
5. Wichtige Netsh-Kontexte und Anwendungsfälle
IP-Konfiguration:
- Statische IP festlegen:
netsh interface ip set address "Ethernet" static 10.0.0.5 255.255.255.0 10.0.0.1
Winsock- und TCP/IP-Stack zurücksetzen:
- TCP/IP-Stack zurücksetzen:
netsh int ip reset
Firewall bedienen:
- Firewallregel hinzufügen:
netsh advfirewall firewall add rule name="Allow Ping" dir=in action=allow protocol=icmpv4
WinHTTP-Proxy konfigurieren:
- Proxy festlegen:
netsh winhttp set proxy "proxy:8080" "<local>"
Häufig verwendete Netmon-Filter zur Analyse von Netzwerkaufzeichnungen:
Grundlegende Filter
| Filter | Zweck |
| IPv4.Address == x.x.x.x | Erfasst Datenverkehr zu/von einer bestimmten IPv4-Adresse. |
| IPv4.SourceAddress == x.x.x.x | Filtert Datenverkehr von einer bestimmten Quell-IP. |
| IPv4.DestinationAddress == x.x.x.x | Filtert Datenverkehr zu einer bestimmten Ziel-IP. |
| IPv6.Address == xxxx::xxxx | Filtert IPv6-Datenverkehr zu/von einer bestimmten Adresse. |
| TCP.Port == 80 | Erfasst Datenverkehr auf einem bestimmten TCP-Port (z. B. 80 für HTTP). |
| UDP.Port == 53 | Erfasst Datenverkehr auf einem bestimmten UDP-Port (z. B. 53 für DNS). |
Protokollspezifische Filter
| Filter | Protokoll | Beschreibung |
| DNS | DNS | Erfasst DNS-Abfragen und -Antworten. |
| HTTP | HTTP | Erfasst HTTP-Datenverkehr (kann nach Methoden weiter gefiltert werden). |
| TCP | TCP | Erfasst den gesamten TCP-Datenverkehr. |
| UDP | UDP | Erfasst den gesamten UDP-Datenverkehr. |
| SMB2 | SMB | Erfasst SMBv2-Dateifreigabedatenverkehr. |
| Kerberos | Kerberos | Erfasst Kerberos-Authentifizierungspakete. |
| LDAP | LDAP | Erfasst LDAP-Abfragen/-Antworten. |
Konversationsfilter
| Filter | Zweck |
| IPv4.SourceAddress == x.x.x.x AND IPv4.DestinationAddress == y.y.y.y | Filtert Datenverkehr zwischen zwei bestimmten Hosts. |
| TCP.SourcePort == 12345 AND TCP.DestinationPort == 80 | Filtert eine bestimmte Client-Server-Sitzung. |
Filter der Anwendungsschicht
| Filter | Beispiel |
| HTTP.Request.Method == “GET” | Erfasst nur GET-Anfragen. |
| HTTP.Host == “example.com” | Filtert HTTP-Datenverkehr zu einer bestimmten Domäne. |
| DNS.QryName == “example.com” | Filtert DNS-Abfragen für eine bestimmte Domäne. |
| SMB2.CreateRequest.FileName == “filename.txt” | Erfasst Dateizugriffe im SMB-Datenverkehr. |
Erweiterte Filter
| Filter | Zweck |
| TCP.Flags.SYN == 1 AND TCP.Flags.ACK == 0 | Erfasst SYN-Pakete (Beginn des TCP-Handshakes). |
| TCP.Flags.FIN == 1 | Erfasst FIN-Pakete (Ende der TCP-Sitzung). |
| TCP.Flags.Reset == 1 | Erfasst TCP-RST-Pakete (Verbindungszurücksetzungen). |
| Frame.Length > 1000 | Erfasst nur Pakete, die größer als 1000 Byte sind. |
Wichtige Netsh-Kontexte und Anwendungsfall
netsh interface ip set address “Ethernet” static 10.0.0.5 255.255.255.0 10.0.0.1
netsh interface ip set dns “Ethernet” static 1.1.1.1
netsh interface ip set address “Ethernet” dhcp
Winsock- und TCP/IP-Stack zurücksetzen
netsh int ip reset
netsh winsock reset
netsh advfirewall firewall add rule name=”Allow Ping” dir=in action=allow protocol=icmpv4
netsh advfirewall firewall add rule name=”Allow RDP” dir=in action=allow protocol=TCP localport=3389
netsh advfirewall set allprofiles state on
netsh advfirewall export “C:\\backup\\fwconfig.wfw”
netsh winhttp show proxy
netsh winhttp set proxy “proxy:8080” “<local>”
netsh winhttp reset proxy
6. Fazit
Fassen Sie die Vielseitigkeit von Netsh als Werkzeug für Netzwerkmanagement und Fehlerbehebung zusammen. Ermutigen Sie die Leser, weitere Kontexte und Befehle in der offiziellen Microsoft-Dokumentation.