Einleitung:
Beim Verwalten von Azure-Speicherkonten ist das Konfigurieren von Firewallregeln für die Sicherung Ihrer Daten unerlässlich. Bestimmte Verhaltensweisen, wie z. B. der Zugriff von Azure Data Factory auf Ihren Speicher, obwohl der öffentliche Netzwerkzugriff deaktiviert ist, können jedoch für Verwirrung sorgen. In diesem Artikel untersuchen wir, warum dies geschieht, welche Rolle die vertrauenswürdigen Dienste von Azure spielen und wie potenzielle Netzwerkverbindungsprobleme behoben werden können.
Inhaltsverzeichnis
1. Das Kundenproblem: Unerwarteter Zugriff
Ein Kunde berichtete, dass bestimmte Azure Data Factory-Workloads weiterhin auf das Speicherkonto zugreifen und Daten daraus lesen konnten, nachdem er den öffentlichen Netzwerkzugriff der Firewall seines Speicherkontos auf „Deaktiviert“ gesetzt hatte.
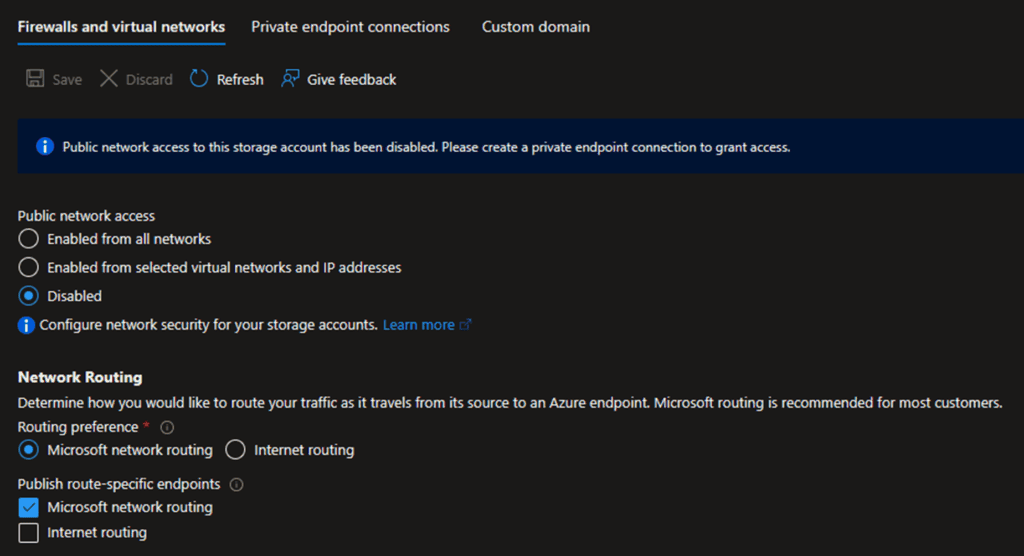
Während der Untersuchung durch das Azure-CSS-Team wurden zwei öffentliche IP-Adressen beobachtet, die auf das Speicherkonto zugriffen:
- Eine reservierte IP-Adresse von Azure Data Factory.
- Ein lokaler Server des Kunden, auf dem eine selbstgehostete Integration Runtime von Data Factory ausgeführt wird.
2. Untersuchung des Verhaltens
Das Problem warf Fragen dazu auf, warum der Azure Data Factory-Agent trotz des eingeschränkten öffentlichen Netzwerkzugriffs erfolgreich eine Verbindung mit dem Speicherkonto herstellen konnte.
3. Die Rolle der vertrauenswürdigen Dienste von Azure
Die Option „Azure-Diensten in der Liste vertrauenswürdiger Dienste den Zugriff auf dieses Speicherkonto erlauben“ soll bestimmten Azure-Diensten erlauben, Firewallbeschränkungen zu umgehen und auf das Speicherkonto zuzugreifen. Dazu gehört Azure Data Factory.
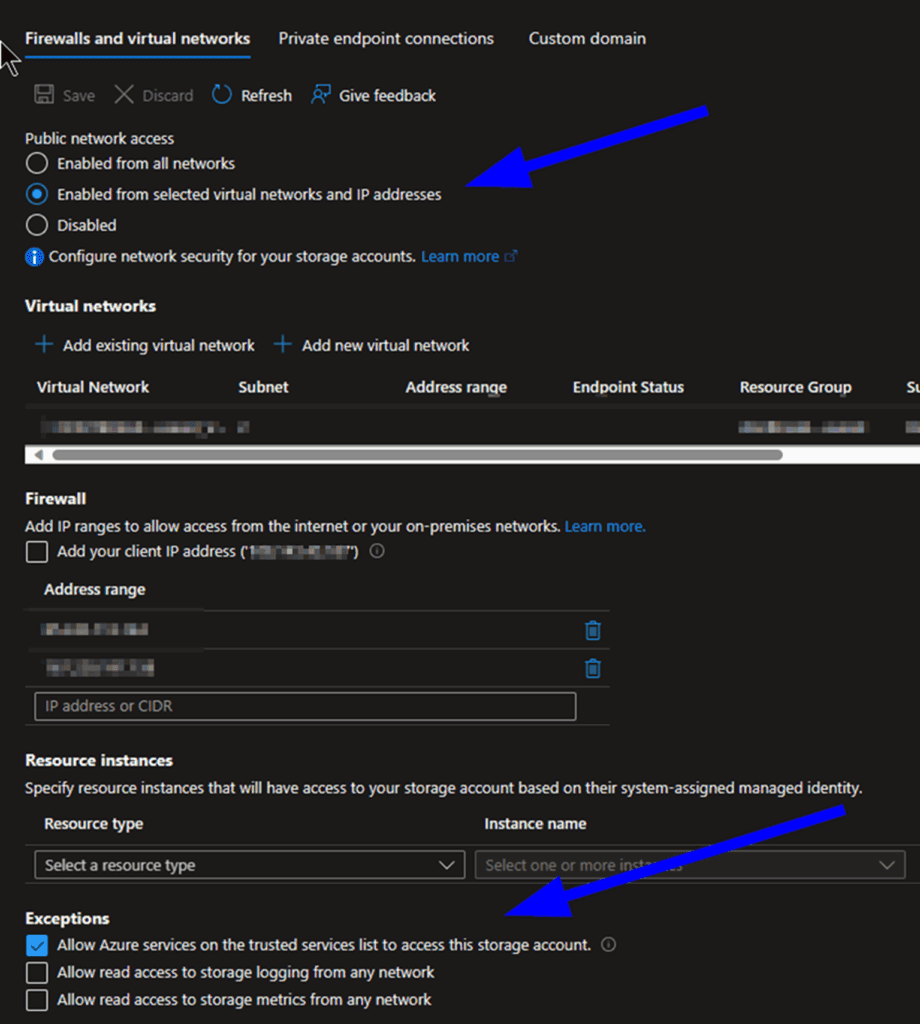
Selbst wenn die Firewall wie folgt konfiguriert ist:
- „Aktiviert für ausgewählte virtuelle Netzwerke und IP-Adressen“, oder
- „Deaktiviert“,
…bleibt die Ausnahme für vertrauenswürdige Dienste aktiv, wenn die Option aktiviert ist.
4. Erwartetes Verhalten und Dokumentation
Dieses Verhalten ist beabsichtigt und soll Szenarien ermöglichen, in denen der öffentliche Zugriff deaktiviert ist, bestimmte vertrauenswürdige Azure-Dienste aber weiterhin Zugriff benötigen.
Weitere Informationen finden Sie in der offiziellen Dokumentation:
Azure Storage-Firewalls und virtuelle Netzwerke konfigurieren | Microsoft Learn
5. Tipps zur Fehlerbehebung bei Netzwerkproblemen
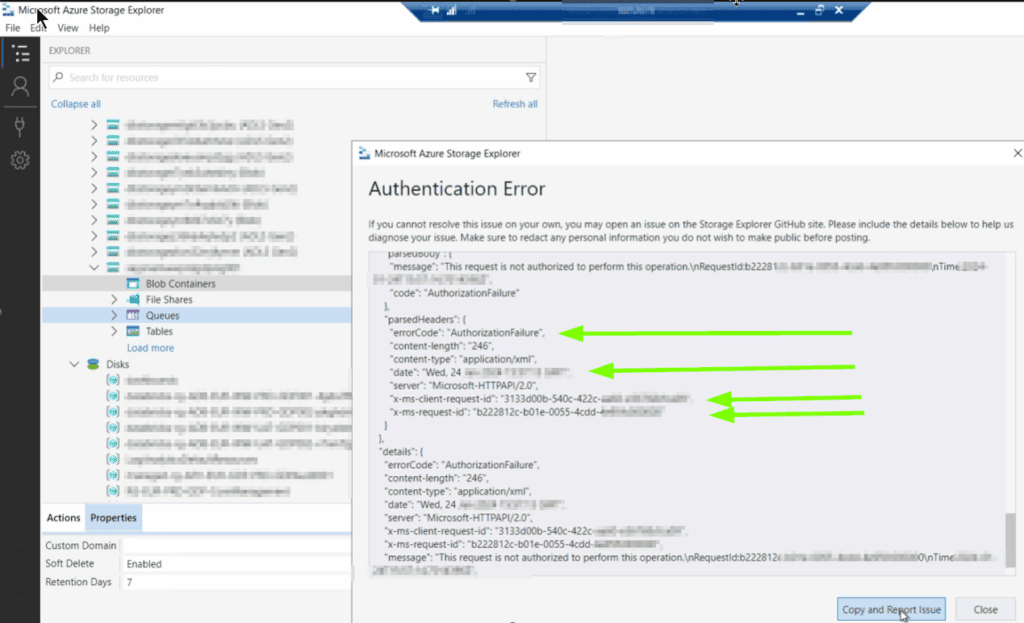
Wenn bei Ihrem Azure-Speicherkonto Probleme mit der Netzwerkverbindung auftreten, erwägen Sie die Verwendung von Microsoft Azure Storage Explorer. Dieses Tool liefert wertvolle Einblicke und kann helfen, Verbindungsprobleme effektiv zu diagnostizieren.
Fazit
Es ist entscheidend, das Verhalten der Firewallregeln für Azure-Speicherkonten und die Rolle der vertrauenswürdigen Dienste von Azure zu verstehen, um sichere und funktionsfähige Konfigurationen zu gewährleisten. Durch die Aktivierung vertrauenswürdiger Dienste können Sie wichtigen Azure-Diensten wie Data Factory den Zugriff auf Ihr Speicherkonto ermöglichen, ohne die Sicherheit zu gefährden.