引言:
在管理 Azure 儲存體帳戶時,設定防火牆規則對於保護資料至關重要。然而,某些行為可能會造成困惑,例如即使已停用公用網路存取,Azure Data Factory 仍能存取您的儲存體。本文將探討出現這種情況的原因、Azure 受信任服務的角色,以及如何排解潛在的網路連線問題。
目錄
1. 客戶問題:未預期的存取
一位客戶回報,在將其儲存體帳戶防火牆的公用網路存取設定為「已停用」後,某些 Azure Data Factory 工作負載仍可存取並讀取儲存體帳戶中的資料。
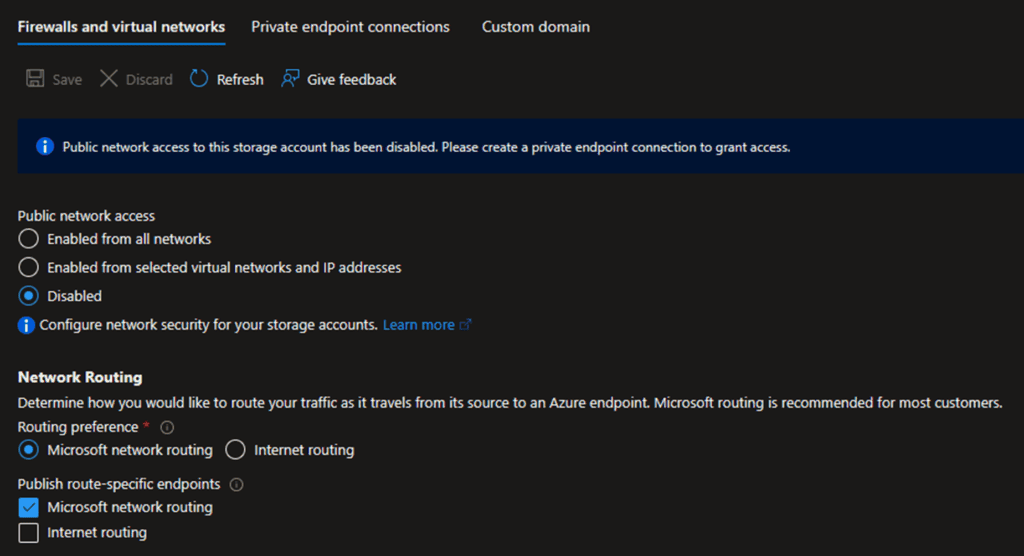
在 Azure CSS 團隊的調查過程中,觀察到兩個公用 IP 位址正在存取該儲存體帳戶:
- 一個 Azure Data Factory 保留 IP 位址。
- 一台執行 Data Factory 自我裝載整合執行階段的客戶內部部署伺服器。
2. 調查此行為
這個問題引發了疑慮:為什麼在公用網路存取受限的情況下,Azure Data Factory 代理程式仍能成功連線到儲存體帳戶。
3. Azure 受信任服務的角色
該選項 「允許受信任服務清單中的 Azure 服務存取此儲存體帳戶」 旨在允許特定的 Azure 服務略過防火牆限制並存取儲存體帳戶,其中包括 Azure Data Factory。
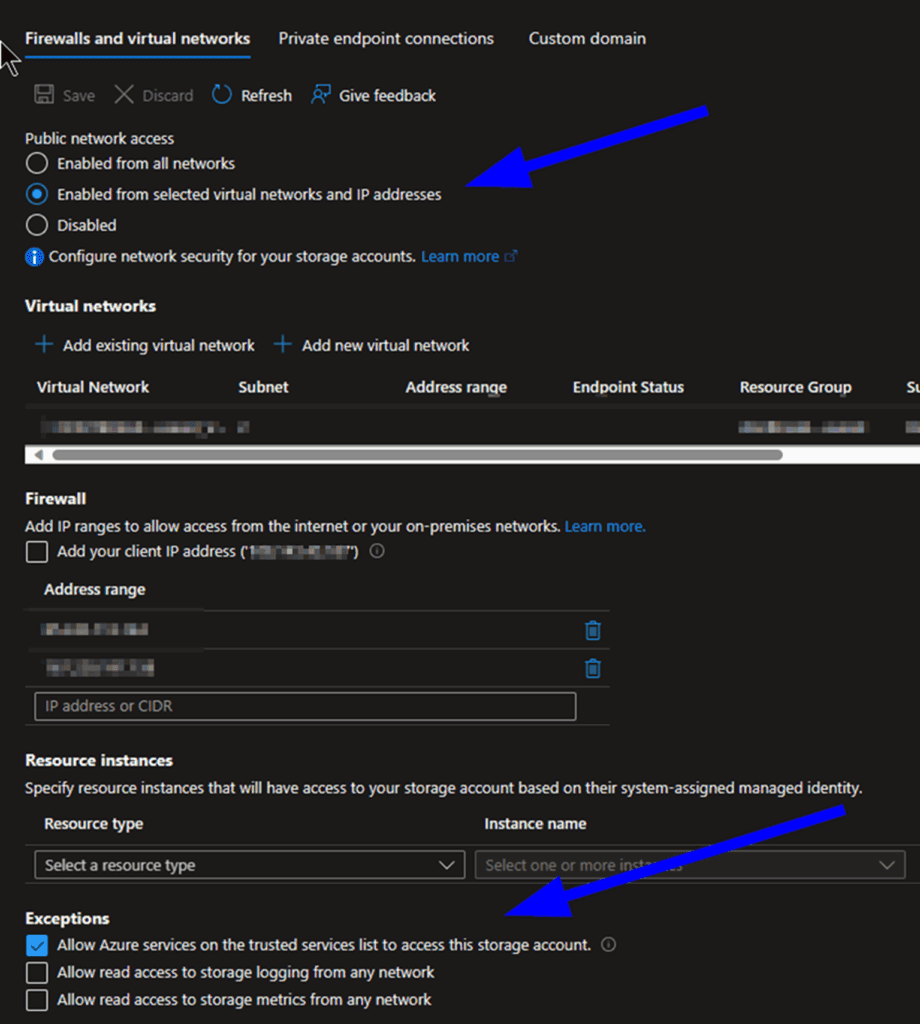
即使防火牆設定為以下任一狀態:
- 「已從選取的虛擬網路和 IP 位址啟用」,或
- 「已停用」,
……只要該選項處於啟用狀態,受信任服務例外就仍然有效。
4. 預期行為與文件
這種行為是刻意設計的,旨在支援以下情境:雖然已停用公用存取,但某些 Azure 受信任服務仍需要存取。
更多詳細資訊,請參閱官方文件:
設定 Azure 儲存體防火牆和虛擬網路 | Microsoft Learn
5. 網路問題排解提示
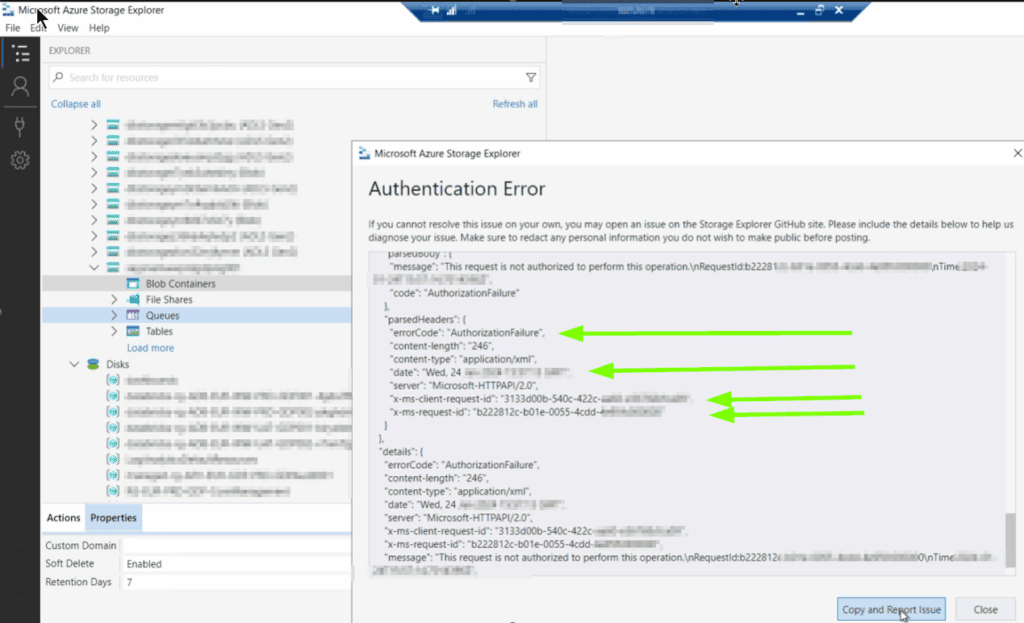
如果您的 Azure 儲存體帳戶遇到網路連線問題,可以考慮使用 Microsoft Azure Storage Explorer。這款工具能提供有價值的見解,並可有效協助診斷連線問題。
結論
瞭解 Azure 儲存體帳戶防火牆規則的行為以及 Azure 受信任服務的角色,對於確保設定既安全又能正常運作至關重要。透過啟用受信任服務,您可以允許 Data Factory 等必要的 Azure 服務存取您的儲存體帳戶,而不會損害安全性。