소개:
Azure 스토리지 계정을 관리할 때 방화벽 규칙을 구성하는 것은 데이터를 보호하는 데 필수적입니다. 그러나 공용 네트워크 액세스가 비활성화되었는데도 Azure Data Factory가 스토리지에 액세스하는 등의 특정 동작은 혼란을 야기할 수 있습니다. 이 문서에서는 이러한 현상이 발생하는 이유, Azure 신뢰할 수 있는 서비스의 역할, 잠재적인 네트워크 연결 문제를 해결하는 방법을 살펴보겠습니다.
목차
1. 고객 문제: 예기치 않은 액세스
한 고객은 스토리지 계정 방화벽의 공용 네트워크 액세스를 “사용 안 함”으로 설정한 후에도 특정 Azure Data Factory 워크로드가 스토리지 계정에 액세스하여 데이터를 읽을 수 있었다고 보고했습니다.
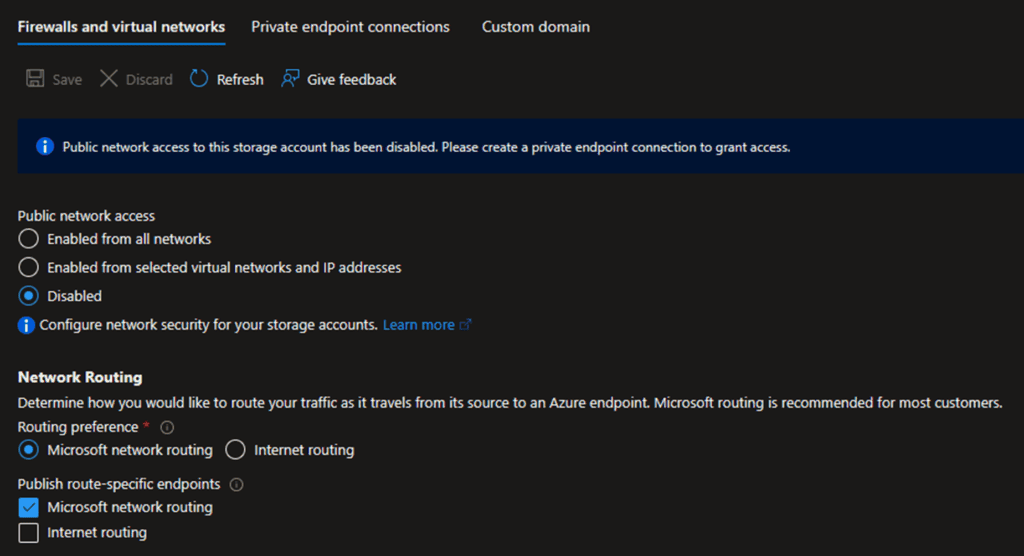
Azure CSS 팀의 조사 중에 두 개의 공용 IP 주소가 스토리지 계정에 액세스하고 있는 것으로 확인되었습니다:
- Azure Data Factory 예약 IP 주소.
- Data Factory 자체 호스팅 통합 런타임을 실행하는 고객 온-프레미스 서버.
2. 동작 조사
이 문제는 공용 네트워크 액세스가 제한되었는데도 Azure Data Factory 에이전트가 스토리지 계정에 성공적으로 연결될 수 있었던 이유에 대한 우려를 불러일으켰습니다.
3. Azure 신뢰할 수 있는 서비스의 역할
옵션 “신뢰할 수 있는 서비스 목록에 있는 Azure 서비스가 이 스토리지 계정에 액세스할 수 있도록 허용” 은 특정 Azure 서비스가 방화벽 제한을 우회하여 스토리지 계정에 액세스할 수 있도록 설계되었습니다. 여기에는 Azure Data Factory가 포함됩니다.
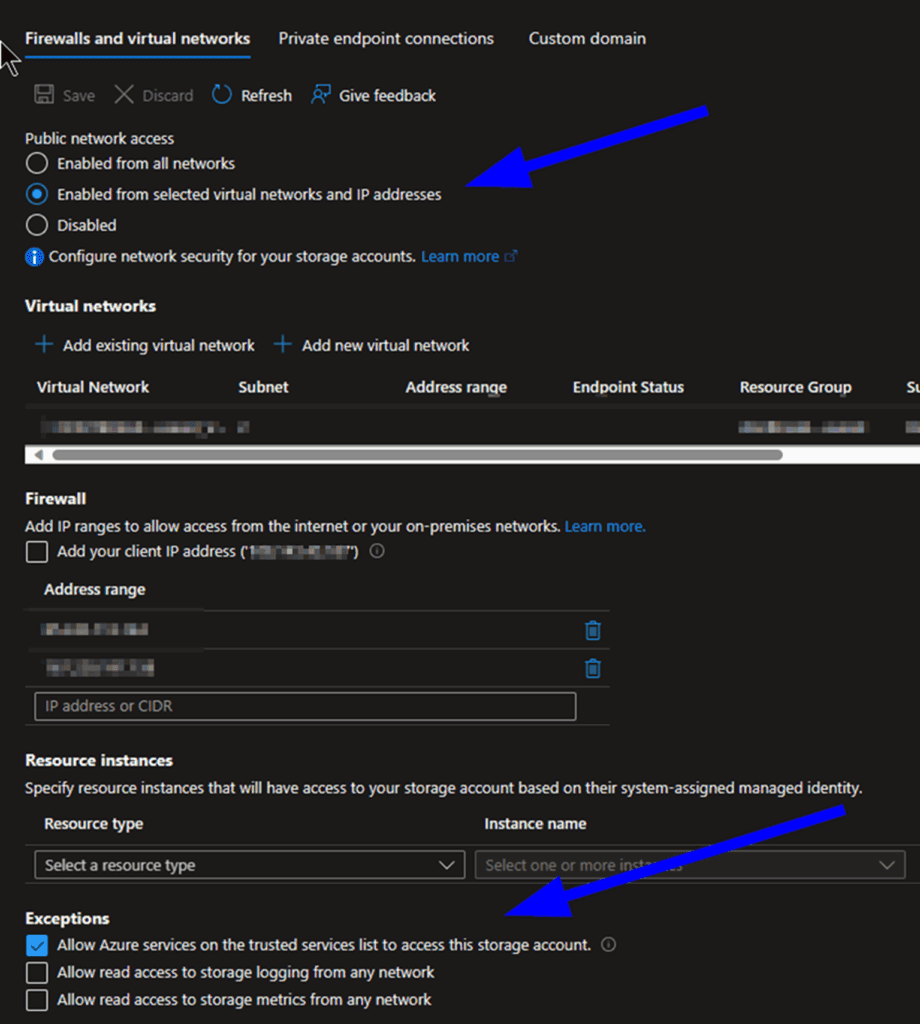
방화벽이 다음 중 어느 것으로 구성되어 있더라도:
- “선택한 가상 네트워크 및 IP 주소에서 사용”, 또는
- “사용 안 함”,
…이 옵션을 사용하도록 설정한 경우 신뢰할 수 있는 서비스 예외는 계속 활성 상태로 유지됩니다.
4. 예상 동작 및 설명서
이 동작은 의도된 것이며, 공용 액세스가 비활성화된 경우에도 특정 Azure 신뢰할 수 있는 서비스가 여전히 액세스해야 하는 시나리오를 지원하기 위한 것입니다.
자세한 내용은 공식 설명서를 참조하세요:
Azure Storage 방화벽 및 가상 네트워크 구성 | Microsoft Learn
5. 네트워크 문제 해결 팁
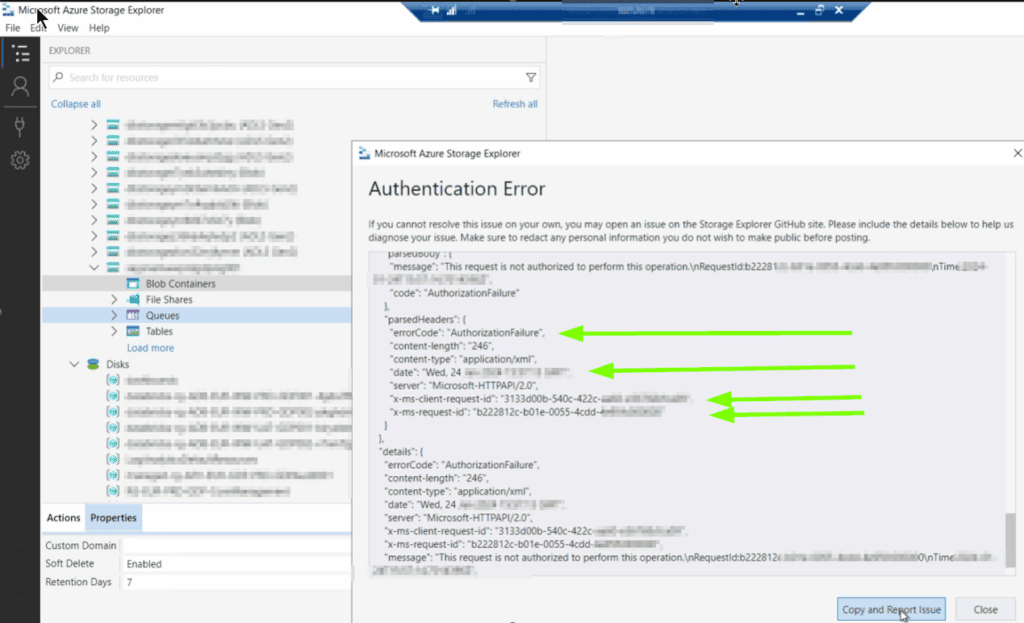
Azure 스토리지 계정에서 네트워크 연결 문제가 발생하면 다음 도구를 사용해 보세요: Microsoft Azure Storage Explorer. 이 도구는 귀중한 인사이트를 제공하며 연결 문제를 효과적으로 진단하는 데 도움이 될 수 있습니다.
결론
Azure 스토리지 계정 방화벽 규칙의 동작과 Azure 신뢰할 수 있는 서비스의 역할을 이해하는 것은 안전하고 기능적인 구성을 보장하는 데 매우 중요합니다. 신뢰할 수 있는 서비스를 활성화하면 보안을 손상하지 않고 Data Factory와 같은 필수 Azure 서비스가 스토리지 계정에 액세스할 수 있도록 허용할 수 있습니다.