はじめに:
Azure ストレージ アカウントを管理する際、ファイアウォール ルールの構成はデータを保護するために不可欠です。ただし、パブリック ネットワーク アクセスが無効になっているにもかかわらず、Azure Data Factory がストレージにアクセスするといった動作は混乱を招くことがあります。この記事では、その理由、Azure の信頼されたサービスの役割、およびネットワーク接続に関する潜在的な問題のトラブルシューティング方法について説明します。
目次
1. 顧客の問題:予期しないアクセス
ある顧客は、ストレージ アカウントのファイアウォールのパブリック ネットワーク アクセスを「無効」に設定した後も、一部の Azure Data Factory ワークロードがストレージ アカウントにアクセスしてデータを読み取ることができたと報告しました。
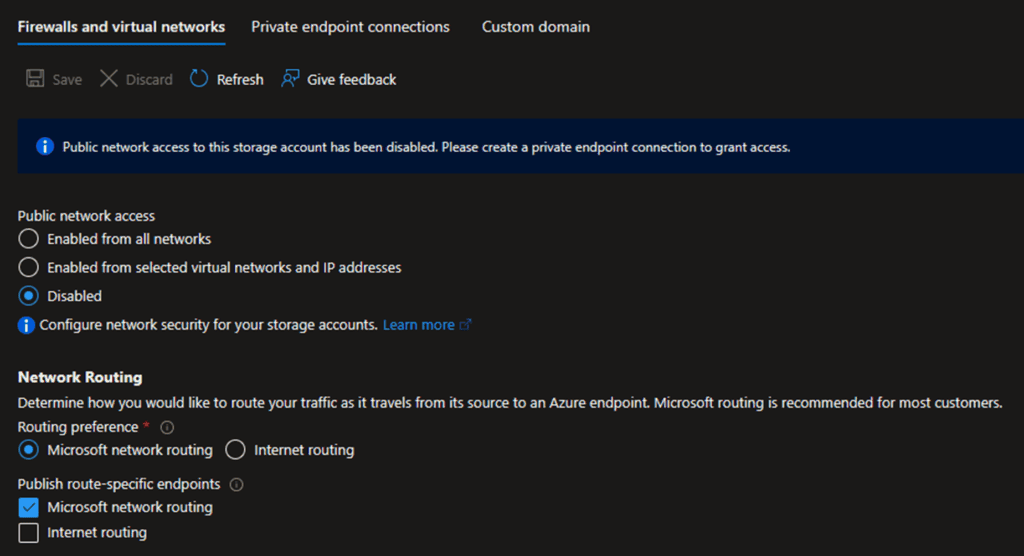
Azure CSS チームによる調査中に、2 つのパブリック IP アドレスがストレージ アカウントにアクセスしていることが確認されました:
- Azure Data Factory の予約済み IP アドレス。
- Data Factory のセルフホステッド統合ランタイムを実行している顧客のオンプレミス サーバー。
2. 動作の調査
この問題により、パブリック ネットワーク アクセスが制限されているにもかかわらず、Azure Data Factory エージェントがストレージ アカウントに正常に接続できた理由について懸念が生じました。
3. Azure の信頼されたサービスの役割
オプション 「信頼されたサービスのリストにある Azure サービスがこのストレージ アカウントにアクセスできるようにする」 は、特定の Azure サービスがファイアウォールの制限を回避してストレージ アカウントにアクセスできるように設計されています。これには Azure Data Factory が含まれます。
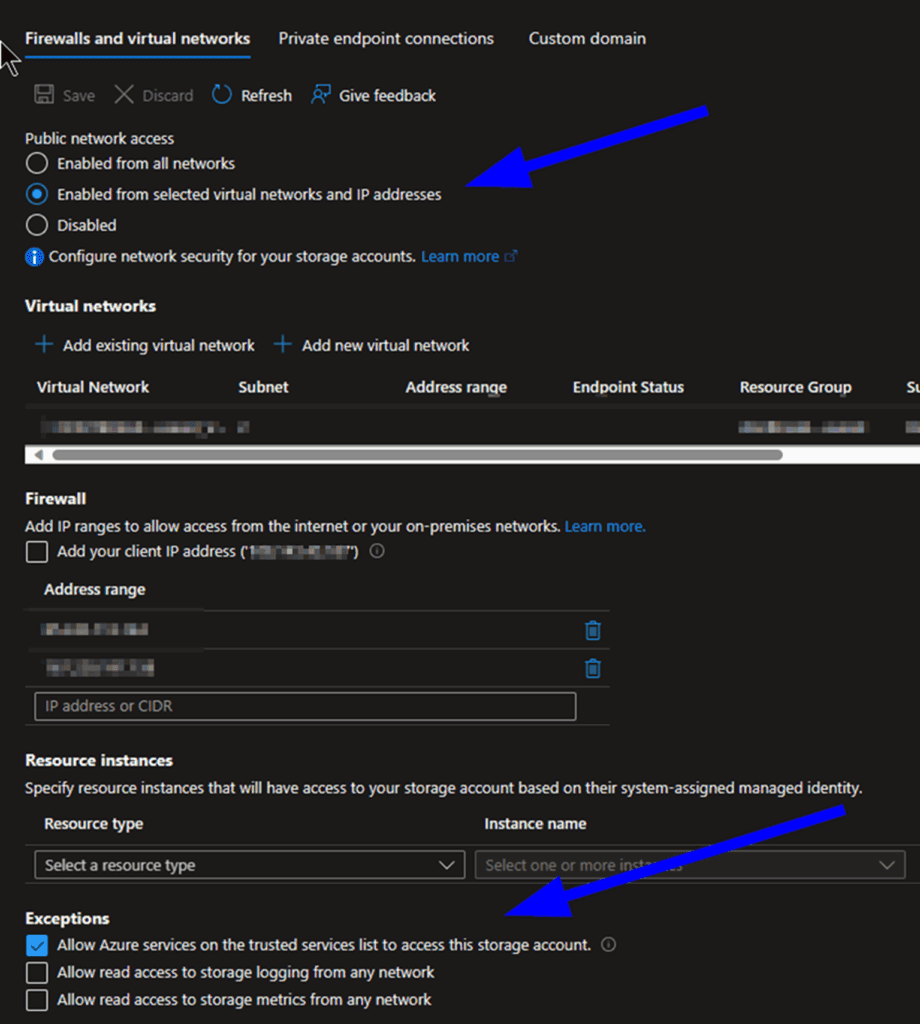
ファイアウォールが次のいずれかで構成されている場合でも:
- 「選択された仮想ネットワークと IP アドレスから有効」、または
- 「無効」、
……このオプションが有効になっている場合、信頼されたサービスの例外は引き続き有効です。
4. 予期される動作とドキュメント
この動作は仕様であり、パブリック アクセスが無効になっていても、特定の Azure の信頼されたサービスが引き続きアクセスを必要とするシナリオに対応することを目的としています。
詳細については、公式ドキュメントを参照してください:
Azure Storage ファイアウォールと仮想ネットワークを構成する | Microsoft Learn
5. ネットワークの問題のトラブルシューティングのヒント
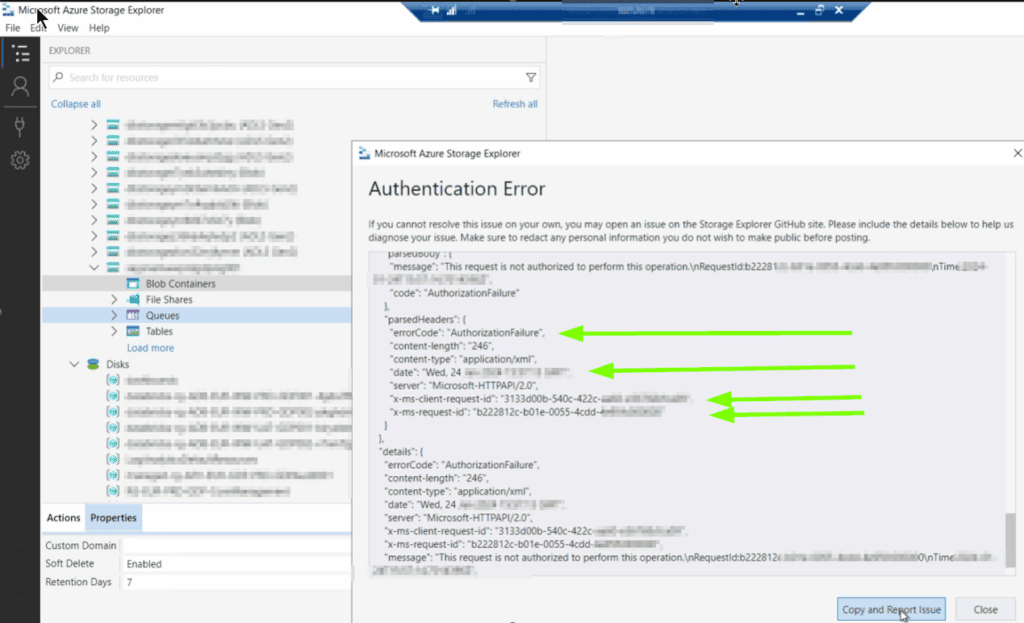
Azure ストレージ アカウントでネットワーク接続の問題が発生した場合は、次のツールの使用を検討してください: Microsoft Azure Storage Explorer。このツールは貴重な洞察を提供し、接続の問題を効果的に診断するのに役立ちます。
まとめ
Azure ストレージ アカウントのファイアウォール ルールの動作と Azure の信頼されたサービスの役割を理解することは、安全で機能的な構成を確保するために重要です。信頼されたサービスを有効にすることで、セキュリティを損なうことなく、Data Factory のような重要な Azure サービスがストレージ アカウントにアクセスできるようになります。