引言:
在管理 Azure 存储帐户时,配置防火墙规则对于保护数据至关重要。然而,某些行为可能会造成困惑,例如即使已禁用公网访问,Azure Data Factory 仍能访问您的存储。本文将探讨出现这种情况的原因、Azure 受信任服务的作用,以及如何排查潜在的网络连接问题。
目录
1. 客户问题:意外访问
一位客户报告称,在将其存储帐户防火墙的公网访问设置为“已禁用”后,某些 Azure Data Factory 工作负载仍可访问并读取存储帐户中的数据。
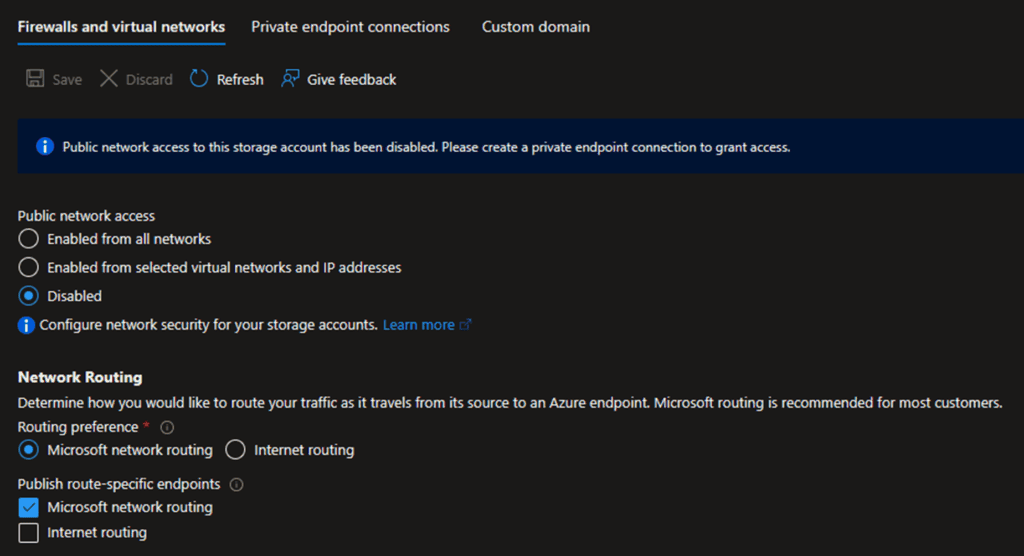
在 Azure CSS 团队的调查过程中,观察到两个公网 IP 地址正在访问该存储帐户:
- 一个 Azure Data Factory 预留 IP 地址。
- 一台运行 Data Factory 自承载集成运行时的客户本地服务器。
2. 调查此行为
该问题引发了人们的疑问:为什么在公网访问受限的情况下,Azure Data Factory 代理仍能成功连接到存储帐户。
3. Azure 受信任服务的作用
该选项 “允许受信任服务列表中的 Azure 服务访问此存储帐户” 旨在允许特定的 Azure 服务绕过防火墙限制并访问存储帐户,其中包括 Azure Data Factory。
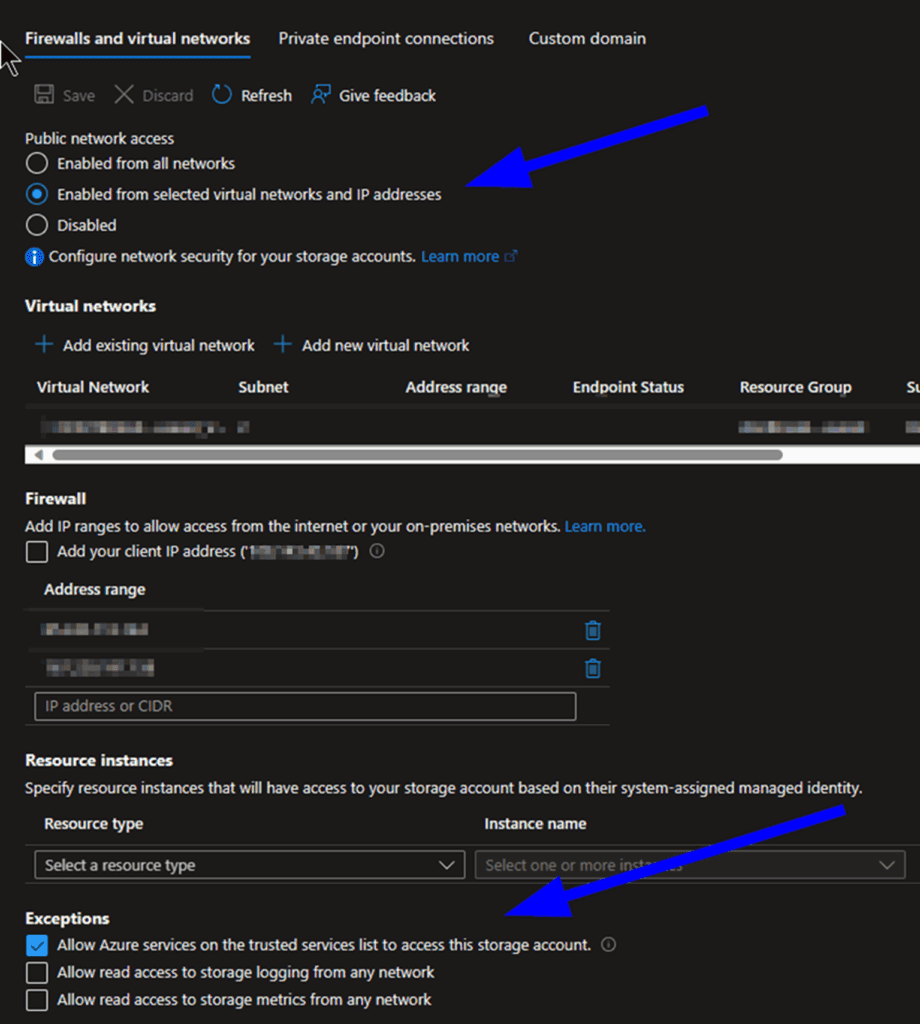
即使防火墙配置为以下任一状态:
- “已从选定的虚拟网络和 IP 地址启用”,或
- “已禁用”,
……只要该选项处于启用状态,受信任服务例外就仍然有效。
4. 预期行为与文档
这种行为是设计使然,旨在满足以下场景:虽然已禁用公网访问,但某些 Azure 受信任服务仍需要访问。
更多详情,请参阅官方文档:
配置 Azure 存储防火墙和虚拟网络 | Microsoft Learn
5. 网络问题排查提示
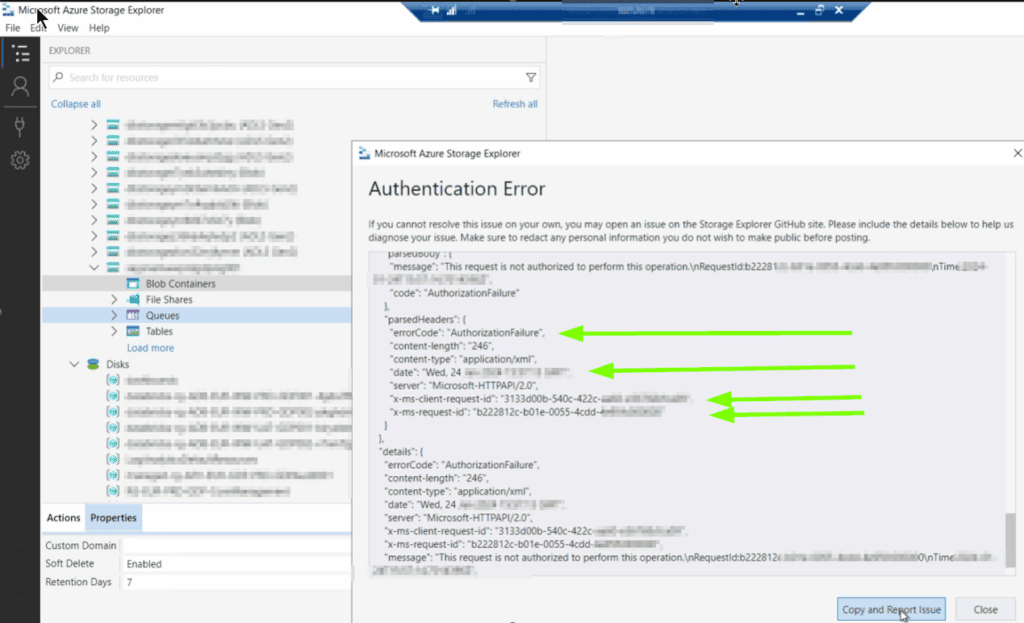
如果您的 Azure 存储帐户遇到网络连接问题,可以考虑使用 Microsoft Azure Storage Explorer。这款工具能提供有价值的见解,并可有效帮助诊断连接问题。
结论
理解 Azure 存储帐户防火墙规则的行为以及 Azure 受信任服务的作用,对于确保配置既安全又可用至关重要。通过启用受信任服务,您可以允许 Data Factory 等必要的 Azure 服务访问您的存储帐户,而不会损害安全性。