소개
Ubuntu 서버 환경에서 감사 및 규정 준수를 보장하는 것은 중요한 데이터를 보호하고, 규제 표준을 충족하며, 보안 사고에 효과적으로 대응하려는 조직에게 중요한 단계입니다. PCI-DSS, GDPR, HIPAA, ISO/IEC 27001과 같은 규정 준수 표준은 책임성과 데이터 보호를 보장하기 위해 강력한 감사, 로깅, 보고 메커니즘을 요구합니다.
이 글에서는 감사 규칙 구성, 보고서 생성, 의심스러운 활동 식별, Ubuntu 22.04 서버에서 규정 준수를 유지하기 위한 모범 사례 구현에 대한 포괄적인 가이드를 제공합니다.
이전 글:
01. Ubuntu Server 소개 – SysOSX: AI & Cloud
02. 첫 Ubuntu Server 설정 방법: 초보자 가이드 – SysOSX: AI & Cloud
03. Ubuntu Server용 Linux 명령줄 마스터하기 – SysOSX: AI & Cloud
04. Ubuntu Server에서 사용자 및 권한 관리: 종합 가이드 – SysOSX: AI & Cloud
05. Ubuntu Server 네트워킹 기초: 종합 가이드 – SysOSX: AI & Cloud
06. Ubuntu Server에 소프트웨어 설치 및 관리: 완전 가이드 – SysOSX: AI & Cloud
07.Ubuntu Server 패치 및 업데이트: 종합 가이드 – SysOSX: AI & Cloud
08. Ubuntu Server 보안 강화: 하드닝 및 보호를 위한 실용적인 단계 – SysOSX: AI & Cloud
10. Ubuntu Server용 시스템 모니터링 도구: 종합 가이드 – SysOSX: AI & Cloud
11. Ubuntu 서버를 위한 중앙 집중식 로깅: 필독 가이드 – SysOSX: AI & Cloud
규정 준수 감사가 중요한 이유
78%의 조직이 부적절한 로깅으로 인해 최초 PCI-DSS 감사에서 탈락했습니다(2023 Verizon 보고서)
실제 침해 사례:
한 의료 서비스 제공업체는 Ubuntu 서버에 저장된 환자 기록에 대한 액세스를 감사하지 못해 120만 달러의 HIPAA 벌금을 물었습니다. 적절한 auditctl 규칙이 있었다면 무단 액세스를 탐지할 수 있었을 것입니다.
규정 준수 표준 요구 사항 요약표
| 표준 | 주요 Ubuntu 감사 요구 사항 | 관련 도구 |
|---|---|---|
| PCI-DSS | 파일 무결성 모니터링, 사용자 활동 로그 | auditd + AIDE |
| GDPR | 데이터 액세스 추적, 72시간 내 침해 보고 | aureport + ELK |
| HIPAA | ePHI 액세스 모니터링, 6년간 로그 보존 | auditctl + Splunk |
| ISO 27001 | 위험 평가 증빙, 액세스 제어 로그 | Lynis + OpenSCAP |
감사 규칙 구성 도구: auditctl 사용법 (기초)
Ubuntu 22.04에서 사용할 수 있는 Linux Audit Framework는 시스템 활동을 모니터링하는 강력한 도구입니다. 명령: auditctl 은 서버의 특정 이벤트를 추적하는 감사 규칙을 만들고 관리하는 데 사용됩니다.
1단계: 감사 프레임워크 설치하기
감사 규칙을 구성하기 전에 감사 프레임워크가 설치되었는지 확인하세요.
sudo apt update
sudo apt install auditd
2단계: 감사 규칙 정의하기
감사 규칙은 모니터링할 활동을 지정합니다. 일반적인 예는 다음과 같습니다.
- 파일 액세스 모니터링:
다음과 같은 중요한 파일의 수정 사항을 추적하세요./etc/passwd:
sudo auditctl -w /etc/passwd -p wa -k passwd_changes
이 규칙은 쓰기(w) 및 속성 변경(a)을 /etc/passwd 파일에 대해 모니터링합니다.
- 로그인 및 로그아웃 이벤트 모니터링:
사용자 로그인/로그아웃 활동을 추적하세요.
sudo auditctl -a always,exit -F arch=b64 -S execve -F key=login_activity
- 무단 액세스 모니터링:
중요 디렉터리에 대한 액세스 시도를 탐지하세요.
sudo auditctl -w /var/www/html -p rwxa -k web_access
3단계: 감사 규칙 영구 저장하기
감사 규칙은 영구 저장하지 않으면 임시적입니다. 규칙을 /etc/audit/audit.rules 에 추가하여 영구적으로 만드세요.
-w /etc/passwd -p wa -k passwd_changes
-a always,exit -F arch=b64 -S execve -F key=login_activity
변경 사항을 적용하려면 감사 데몬을 다시 시작하세요. sudo systemctl restart auditd 은 동작하지 않으므로, 새 구성을 적용하려면 데몬을 종료했다가 다시 시작해야 합니다.
sudo systemctl kill auditd
sudo systemctl start auditd
4단계: 활성 감사 규칙 확인하기
활성 감사 규칙을 모두 나열하여 적용되었는지 확인하세요.
sudo auditctl -l
규정 준수 감사를 위한 고급 규칙
PCI-DSS 규칙(/etc/audit/rules.d/pci-dss.rules):
# Monitor payment processing directory
-w /var/lib/payment_processor -p rwxa -k pci_processing

# Track sudo usage
-a always,exit -F arch=b64 -S execve -C uid!=euid -F key=sudo_esc
GDPR 규칙(/etc/audit/rules.d/gdpr.rules):
# Monitor database access
-w /var/lib/mysql -p rw -k gdpr_data

# Log user account changes
-w /etc/shadow -p wa -k user_changes
3. 재부팅 후에도 규칙 유지하기
sudo auditctl -R /etc/audit/rules.d/pci-dss.rules
sudo augenrules --load
감사 보고서 생성 및 의심스러운 활동 식별하기
감사 규칙을 구성한 뒤에는 로그를 분석하고 보고서를 생성하여 의심스러운 활동이나 규정 준수 위반을 식별하는 것이 다음 단계입니다.
1. 감사 로그 보기
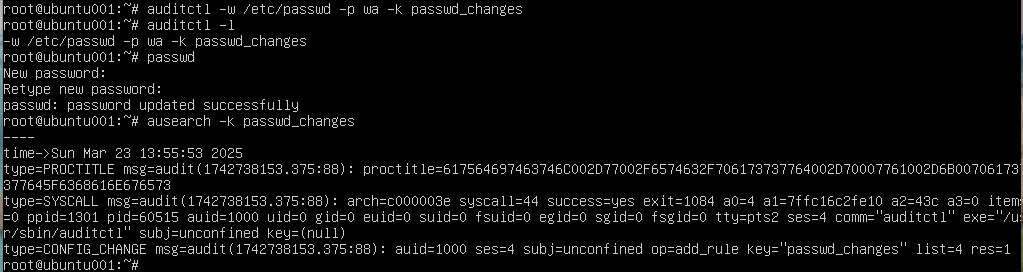
감사 로그는 /var/log/audit/audit.log에 저장됩니다. 로그를 쿼리하려면 ausearch 명령을 사용하세요.
sudo ausearch -k passwd_changes
이렇게 하면 키워드 passwd_changes로 태그된 모든 이벤트를 가져옵니다.
2. 보고서 생성 도구: aureport
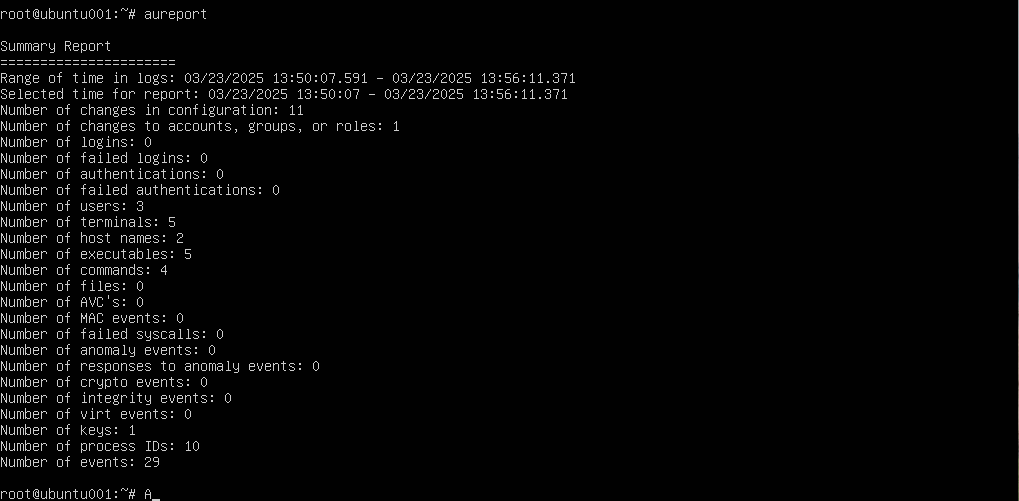
도구: aureport 를 사용하면 감사 로그 분석이 간편해지고 사람이 읽기 쉬운 보고서를 만들 수 있습니다.
- 사용자 로그인/로그아웃 요약:
sudo aureport -l
이 보고서는 사용자 로그인/로그아웃 이벤트를 요약합니다.
- 파일 액세스 요약:
sudo aureport -f
- 로그인 실패 시도:
sudo aureport --failed
3. 의심스러운 활동 식별하기
도구: ausearch 를 사용하여 로그인 실패나 무단 파일 수정과 같은 이상 징후를 식별하세요.
- 로그인 실패 시도:
sudo ausearch -m USER_LOGIN -sv no
- 무단 파일 액세스:
sudo ausearch -w /etc/passwd -sv no
4. 감사 로그 중앙 집중화하기
대규모 환경에서는 rsyslog 같은 도구를 사용해 로그를 중앙 집중화하거나 다음과 같은 플랫폼과 통합하세요.
- ELK 스택(Elasticsearch, Logstash, Kibana): 고급 로그 분석 및 시각화를 위해.
- Splunk: 실시간 로그 모니터링 및 규정 준수 보고를 위해.
- Graylog: 로그 집계 및 알림을 위해.
규정 준수를 위한 추가 보안 조치
감사 규칙 구성을 넘어 추가 보안 조치를 구현하면 규정 준수를 더욱 강화할 수 있습니다.
1. 파일 무결성 모니터링 활성화하기
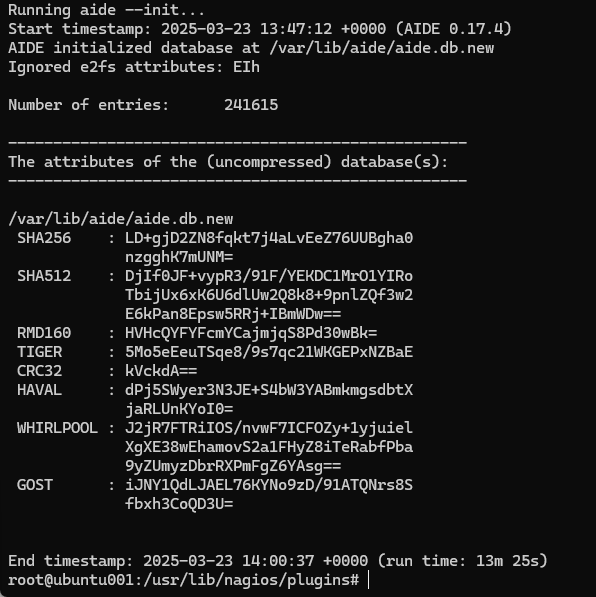
도구: AIDE (Advanced Intrusion Detection Environment) 를 사용하여 무단 파일 변경을 탐지하세요.
sudo apt install aide
sudo aideinit
변조를 탐지하기 위해 정기적인 무결성 검사를 예약하세요.
2. 안전한 로깅 구성하기
로그가 무단 액세스로부터 보호되는지 확인하세요.
- 에 대한 액세스를 제한하세요. 권한 설정:
/var/log/audit/명령:sudo chmod 600 /var/log/audit/audit.log
3. 로그 순환 자동화하기
로그 순환을 구성하여 감사 로그가 과도한 디스크 공간을 차지하지 않도록 하세요.
sudo nano /etc/logrotate.d/audit
예제 구성:
/var/log/audit/audit.log {
    daily
    rotate 7
    compress
    missingok
    notifempty
}
4. 시스템 성능 모니터링하기
감사 규칙은 시스템 성능에 영향을 줄 수 있습니다. 리소스 사용량을 모니터링할 도구: htop 또는 top 를 사용하세요.
sudo apt install htop
htop
고급 규정 준수 도구
1. 자동화된 취약점 스캔
# Install OpenSCAP
sudo apt install libopenscap8 ssg-debian

# Run PCI-DSS scan
oscap xccdf eval --profile pci-dss /usr/share/xml/scap/ssg/content/ssg-ubuntu2204-ds.xml
2. Auditd를 이용한 실시간 알림
# Email alerts for root logins
-a always,exit -F arch=b64 -S execve -F euid=0 -k root_cmd -F exe=/usr/bin/mailx
3. 변경 불가능한 감사 로그
#Configure audit.log as append-only
sudo chattr +a /var/log/audit/audit.log
FAQ: 일반적인 규정 준수 문제
Q: HIPAA를 위해 감사 로그를 얼마나 오래 보관해야 하나요?
A: 최소 6년. logrotate를 다음과 같이 사용하세요.
/var/log/audit/*.log {
  monthly
  rotate 72
  compress
}
Q: auditd가 서버 성능에 영향을 줄 수 있나요?
A: 네. 다음으로 모니터링하세요.
watch "grep 'auditd' /proc/slabinfo | awk '{print \$2,\$3}'"
Q: 감사 중에 규정 준수를 어떻게 증명하나요?
A: 다음 명령을 사용하세요.
# Generate evidence package
tar czvf compliance-proof-$(date +%F).tar.gz \
  /var/log/audit/ /etc/audit/ /var/lib/aide/
규정 준수 유지 관리 체크리스트
- 월간 감사 규칙 검증:
auditctl -l | grep -E 'pci|gdpr'
- 분기별 AIDE 데이터베이스 업데이트:
aideinit && mv /var/lib/aide/aide.db.new /var/lib/aide/aide.db
- 반기별 방화벽 규칙 검토:
sudo ufw status numbered
- 연간 침투 테스트:
nikto -h yourdomain.com
감사 및 규정 준수 모범 사례와 참조 링크
규정 준수와 보안을 유지하려면 다음 모범 사례를 따르세요.
- 정기적인 로그 검토: 이상 징후를 탐지하고 규정 준수를 보장하기 위해 감사 로그를 정기적으로 검토하도록 예약하세요.
- 역할 기반 액세스 제어: 사용자 역할을 기준으로 감사 로그와 중요한 파일에 대한 액세스를 제한하세요.
- 자동화된 보고: 스크립트나 도구를 사용하여 규제 요구 사항에 맞는 감사 보고서 생성을 자동화하세요.
- 패치 관리: 취약점을 해결하고 규정 준수를 유지하기 위해 서버를 정기적으로 업데이트하세요.
- 감사 규칙 테스트하기: 감사 규칙을 주기적으로 테스트하여 성능 문제를 일으키지 않으면서 필요한 이벤트를 수집하는지 확인하세요.
- 권위 있는 링크
결론
감사 및 규정 준수는 Ubuntu 22.04 서버를 보호하고 규제 요구 사항을 충족하는 데 필수적입니다. 도구: auditctl, ausearch, aureport를 활용하면 관리자는 감사 규칙을 구성하고, 시스템 활동을 모니터링하며, PCI-DSS, GDPR, HIPAA와 같은 표준 준수를 보장하는 보고서를 생성할 수 있습니다. 이러한 관행을 중앙 집중식 로깅, 자동화 및 추가 보안 조치와 결합하면 견고하고 규정을 준수하는 서버 환경을 구축할 수 있습니다.
다음 글도 기대해 주세요!
이 시리즈의 다음 편에서는 웹 및 파일 서비스에 대해 자세히 살펴보겠습니다. 다음 글인 “Ubuntu Server에 웹 서버 설정하기” 에서는 Apache 또는 Nginx 를 설치하고 구성하여 웹사이트를 호스팅하는 방법을 안내합니다. 또한 SSL/TLS 사용: Let’s Encrypt로 사이트를 보호하는 방법도 다룹니다. 놓치지 마세요!
9 thoughts on “12. Audit and Compliance for Ubuntu Server: Best Practices”