はじめに
Ubuntu サーバー環境における監査とコンプライアンスの確保は、機密データを保護し、規制基準を満たし、セキュリティインシデントに効果的に対応しようとする組織にとって重要なステップです。PCI-DSS、GDPR、HIPAA、ISO/IEC 27001 などのコンプライアンス基準では、説明責任とデータ保護を確保するために、堅牢な監査、ログ記録、レポートの仕組みが義務付けられています。
この記事では、監査ルールの設定、レポートの生成、不審なアクティビティの特定、そして Ubuntu 22.04 サーバーでのコンプライアンス維持のためのベストプラクティスの実施について、包括的なガイドを提供します。
過去の記事:
01. Ubuntu Server 入門 – SysOSX: AI & Cloud
02. 初めての Ubuntu Server のセットアップ方法:初心者ガイド – SysOSX: AI & Cloud
03. Ubuntu Server のための Linux コマンドラインを極める – SysOSX: AI & Cloud
04. Ubuntu Server のユーザーと権限の管理:包括的ガイド – SysOSX: AI & Cloud
05. Ubuntu Server のネットワークの基礎:包括的ガイド – SysOSX: AI & Cloud
06. Ubuntu Server へのソフトウェアのインストールと管理:完全ガイド – SysOSX: AI & Cloud
07.Ubuntu Server のパッチ適用と更新:包括的ガイド – SysOSX: AI & Cloud
08. Ubuntu Server のセキュリティ強化:堅牢化と保護のための実践的な手順 – SysOSX: AI & Cloud
10. Ubuntu Server のシステム監視ツール:包括的ガイド – SysOSX: AI & Cloud
11. Ubuntu サーバーの集中ログ管理:必読ガイド – SysOSX: AI & Cloud
コンプライアンス監査が重要な理由
78% の組織が、不十分なログ記録が原因で初回の PCI-DSS 監査に不合格となりました(2023 年 Verizon レポート)
実際の侵害事例:
ある医療機関は、Ubuntu サーバーに保存された患者記録へのアクセスを監査しなかったため、120 万ドルの HIPAA 罰金を科されました。適切な auditctl ルールがあれば、不正アクセスを検出できたはずです。
コンプライアンス基準の要件早見表
| 基準 | Ubuntu 監査の主な要件 | 関連ツール |
|---|---|---|
| PCI-DSS | ファイル整合性監視、ユーザーアクティビティログ | auditd + AIDE |
| GDPR | データアクセスの追跡、72 時間以内の侵害報告 | aureport + ELK |
| HIPAA | ePHI アクセス監視、6 年間のログ保持 | auditctl + Splunk |
| ISO 27001 | リスク評価の証拠、アクセス制御ログ | Lynis + OpenSCAP |
監査ルールの設定: auditctl の使い方 (基礎編)
Ubuntu 22.04 で利用できる Linux Audit Framework は、システムアクティビティを監視するための強力なツールです。コマンド: auditctl は、サーバー上の特定のイベントを追跡する監査ルールを作成・管理するために使われます。
ステップ 1:監査フレームワークをインストールする
監査ルールを設定する前に、監査フレームワークがインストールされていることを確認します。
sudo apt update
sudo apt install auditd
ステップ 2:監査ルールを定義する
監査ルールでは、監視するアクティビティを指定します。一般的な例は次のとおりです。
- ファイルアクセスの監視:
次のような重要なファイルへの変更を追跡します。/etc/passwd:
sudo auditctl -w /etc/passwd -p wa -k passwd_changes
このルールは、書き込み(w)と属性変更(a)を /etc/passwd ファイルに対して監視します。
- ログイン/ログアウトイベントの監視:
ユーザーのログイン/ログアウトアクティビティを追跡します。
sudo auditctl -a always,exit -F arch=b64 -S execve -F key=login_activity
- 不正アクセスの監視:
機密ディレクトリへのアクセス試行を検出します。
sudo auditctl -w /var/www/html -p rwxa -k web_access
ステップ 3:監査ルールを永続化する
監査ルールは、永続化しない限り一時的なものです。ルールを /etc/audit/audit.rules に追加して、永続化します。
-w /etc/passwd -p wa -k passwd_changes
-a always,exit -F arch=b64 -S execve -F key=login_activity
変更を適用するために監査デーモンを再起動しますが、 sudo systemctl restart auditd は機能しないため、新しい設定を有効にするには、デーモンを終了して再度起動する必要があります。
sudo systemctl kill auditd
sudo systemctl start auditd
ステップ 4:アクティブな監査ルールを確認する
アクティブな監査ルールをすべて一覧表示し、適用されていることを確認します。
sudo auditctl -l
コンプライアンス監査のための高度なルール
PCI-DSS ルール(/etc/audit/rules.d/pci-dss.rules):
# Monitor payment processing directory
-w /var/lib/payment_processor -p rwxa -k pci_processing

# Track sudo usage
-a always,exit -F arch=b64 -S execve -C uid!=euid -F key=sudo_esc
GDPR ルール(/etc/audit/rules.d/gdpr.rules):
# Monitor database access
-w /var/lib/mysql -p rw -k gdpr_data

# Log user account changes
-w /etc/shadow -p wa -k user_changes
3. 再起動後もルールを保持する
sudo auditctl -R /etc/audit/rules.d/pci-dss.rules
sudo augenrules --load
監査レポートの生成と不審なアクティビティの特定
監査ルールを設定したら、次のステップはログを分析し、不審なアクティビティやコンプライアンス違反を特定するためのレポートを生成することです。
1. 監査ログを表示する
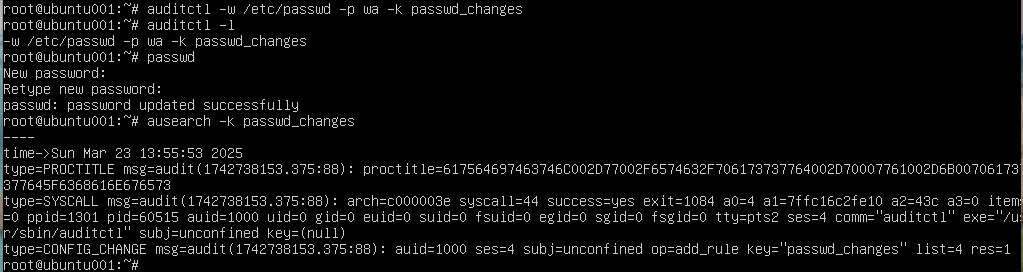
監査ログは /var/log/audit/audit.logに保存されます。ログを検索するには、 ausearch コマンドを使用します。
sudo ausearch -k passwd_changes
これにより、キーワード passwd_changesでタグ付けされたすべてのイベントを取得できます。
2. レポート生成ツール: aureport
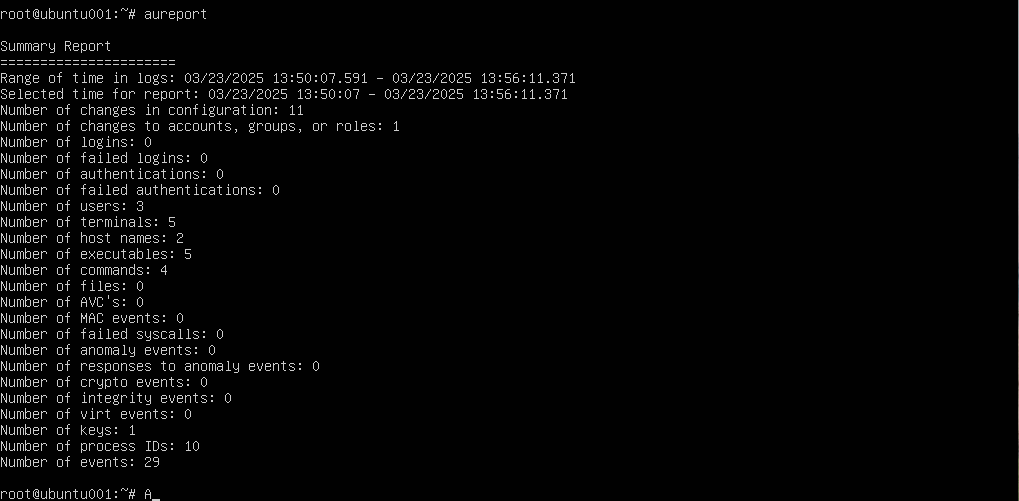
ツール: aureport を使うと、監査ログの分析が簡単になり、人間が読みやすいレポートを生成できます。
- ユーザーのログイン/ログアウトの概要:
sudo aureport -l
このレポートは、ユーザーのログイン/ログアウトイベントをまとめたものです。
- ファイルアクセスの概要:
sudo aureport -f
- ログイン失敗:
sudo aureport --failed
3. 不審なアクティビティを特定する
ツール: ausearch を使って、ログイン失敗や不正なファイル変更などの異常を特定します。
- ログイン失敗:
sudo ausearch -m USER_LOGIN -sv no
- 不正なファイルアクセス:
sudo ausearch -w /etc/passwd -sv no
4. 監査ログを集中管理する
大規模な環境では、 rsyslog のようなツールを使ってログを集中管理するか、次のようなプラットフォームと統合しましょう。
- ELK Stack(Elasticsearch、Logstash、Kibana): 高度なログ分析と可視化のため。
- Splunk: リアルタイムのログ監視とコンプライアンスレポートのため。
- Graylog: ログの集約とアラートのため。
コンプライアンスのための追加のセキュリティ対策
監査ルールの設定に加えて、追加のセキュリティ対策を実施することで、コンプライアンスをさらに強化できます。
1. ファイル整合性監視を有効にする
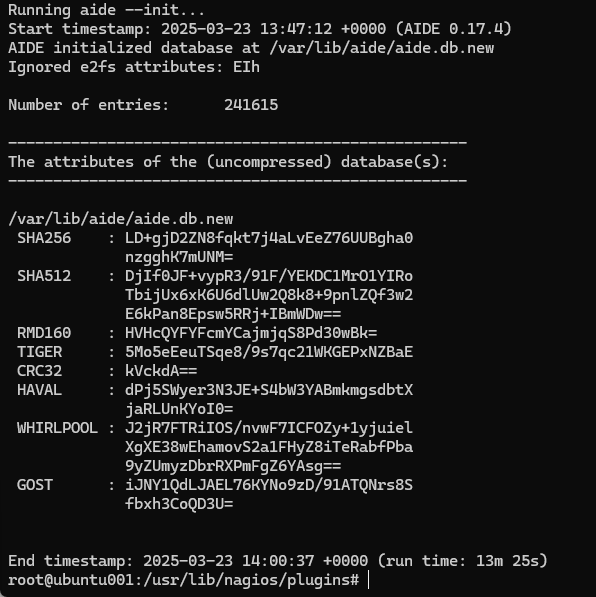
ツール: AIDE (Advanced Intrusion Detection Environment) を使って不正なファイル変更を検出します。
sudo apt install aide
sudo aideinit
改ざんを検出するために、定期的な整合性チェックをスケジュールします。
2. 安全なログ記録を設定する
ログが不正アクセスから保護されていることを確認します。
- へのアクセスを制限します:
/var/log/audit/権限の設定コマンド:sudo chmod 600 /var/log/audit/audit.log
3. ログローテーションを自動化する
ログローテーションを設定して、監査ログが過剰なディスク容量を消費しないようにします。
sudo nano /etc/logrotate.d/audit
設定例:
/var/log/audit/audit.log {
    daily
    rotate 7
    compress
    missingok
    notifempty
}
4. システムパフォーマンスを監視する
監査ルールはシステムパフォーマンスに影響することがあります。リソース使用量を監視するツール: htop または top を使います。
sudo apt install htop
htop
高度なコンプライアンスツール
1. 自動化された脆弱性スキャン
# Install OpenSCAP
sudo apt install libopenscap8 ssg-debian

# Run PCI-DSS scan
oscap xccdf eval --profile pci-dss /usr/share/xml/scap/ssg/content/ssg-ubuntu2204-ds.xml
2. Auditd によるリアルタイムアラート
# Email alerts for root logins
-a always,exit -F arch=b64 -S execve -F euid=0 -k root_cmd -F exe=/usr/bin/mailx
3. 改ざんできない監査ログ
#Configure audit.log as append-only
sudo chattr +a /var/log/audit/audit.log
FAQ:よくあるコンプライアンスの課題
Q:HIPAA のために監査ログをどれくらいの期間保持すべきですか?
A:最低 6 年です。logrotate を次のように使います。
/var/log/audit/*.log {
  monthly
  rotate 72
  compress
}
Q:auditd はサーバーのパフォーマンスに影響しますか?
A:はい。次のコマンドで監視します。
watch "grep 'auditd' /proc/slabinfo | awk '{print \$2,\$3}'"
Q:監査の際にコンプライアンスを証明するにはどうすればよいですか?
A:次のコマンドを使います。
# Generate evidence package
tar czvf compliance-proof-$(date +%F).tar.gz \
  /var/log/audit/ /etc/audit/ /var/lib/aide/
コンプライアンス保守チェックリスト
- 月次の監査ルール検証:
auditctl -l | grep -E 'pci|gdpr'
- 四半期ごとの AIDE データベース更新:
aideinit && mv /var/lib/aide/aide.db.new /var/lib/aide/aide.db
- 半年ごとのファイアウォールルールの見直し:
sudo ufw status numbered
- 年次のペネトレーションテスト:
nikto -h yourdomain.com
監査とコンプライアンスのベストプラクティスと参考リンク
コンプライアンスとセキュリティを維持するために、次のベストプラクティスに従いましょう。
- 定期的なログの確認: 異常を検出し、コンプライアンスを確保するために、監査ログの定期的な確認を計画します。
- ロールベースのアクセス制御: ユーザーの役割に基づいて、監査ログと機密ファイルへのアクセスを制限します。
- レポート作成の自動化: スクリプトやツールを使って、規制要件向けの監査レポート作成を自動化します。
- パッチ管理: 脆弱性に対処し、コンプライアンスを維持するために、サーバーを定期的に更新します。
- 監査ルールのテスト: 監査ルールを定期的にテストし、パフォーマンスの問題を引き起こすことなく必要なイベントを確実に記録できるようにします。
まとめ
監査とコンプライアンスは、Ubuntu 22.04 サーバーのセキュリティ確保と規制要件への対応に不可欠です。ツール: auditctl、 ausearch、 aureportを活用することで、管理者は監査ルールを設定し、システムアクティビティを監視し、PCI-DSS、GDPR、HIPAA などの標準への準拠を確保するレポートを生成できます。これらの手法を集中ログ管理、自動化、その他のセキュリティ対策と組み合わせることで、堅牢で準拠したサーバー環境が実現します。
次回の記事をお楽しみに!
本シリーズの次回では、 Web サービスとファイルサービスについて掘り下げます。次回の記事では、 「Ubuntu Server での Web サーバーのセットアップ」 で、 Apache または Nginx をインストールして設定し、Web サイトをホストする方法を解説します。サイトを保護する方法として、 SSL/TLS の利用方法( Let’s Encrypt)も取り上げます。お見逃しなく!
9 thoughts on “12. Audit and Compliance for Ubuntu Server: Best Practices”