परिचय
Ubuntu सर्वर वातावरणों में ऑडिट और अनुपालन सुनिश्चित करना उन संगठनों के लिए एक महत्वपूर्ण कदम है जो संवेदनशील डेटा को सुरक्षित करना, नियामक मानकों को पूरा करना और सुरक्षा घटनाओं पर प्रभावी ढंग से प्रतिक्रिया देना चाहते हैं। PCI-DSS, GDPR, HIPAA और ISO/IEC 27001 जैसे अनुपालन मानक जवाबदेही और डेटा सुरक्षा सुनिश्चित करने के लिए मजबूत ऑडिटिंग, लॉगिंग और रिपोर्टिंग तंत्र अनिवार्य करते हैं।
यह लेख ऑडिट नियम कॉन्फ़िगर करने, रिपोर्ट तैयार करने, संदिग्ध गतिविधि की पहचान करने और Ubuntu 22.04 सर्वर पर अनुपालन बनाए रखने के लिए सर्वोत्तम प्रथाओं को लागू करने के लिए एक व्यापक मार्गदर्शिका प्रदान करता है।
पिछले लेख:
01. Ubuntu Server का परिचय – SysOSX: AI & Cloud
02. अपना पहला Ubuntu Server कैसे सेट अप करें: शुरुआती मार्गदर्शिका – SysOSX: AI & Cloud
03. Ubuntu Server के लिए Linux कमांड लाइन में महारत – SysOSX: AI & Cloud
05. Ubuntu Server के लिए नेटवर्किंग की मूल बातें: एक व्यापक मार्गदर्शिका – SysOSX: AI & Cloud
07.Ubuntu Server को पैच करना और अपडेट करना: एक व्यापक मार्गदर्शिका – SysOSX: AI & Cloud
08. अपने Ubuntu Server को सुरक्षित करें: हार्डनिंग और सुरक्षा के व्यावहारिक चरण – SysOSX: AI & Cloud
09. Ubuntu सर्वर ऑडिटिंग और लॉगिंग
10. Ubuntu Server के लिए सिस्टम मॉनिटरिंग टूल: एक व्यापक मार्गदर्शिका – SysOSX: AI & Cloud
11. Ubuntu सर्वर के लिए केंद्रीकृत लॉगिंग: अवश्य पढ़ने योग्य मार्गदर्शिका – SysOSX: AI & Cloud
अनुपालन ऑडिट क्यों महत्वपूर्ण हैं
अपर्याप्त लॉगिंग के कारण 78% संगठन प्रारंभिक PCI-DSS ऑडिट में विफल रहे (2023 Verizon रिपोर्ट)
वास्तविक उल्लंघन का उदाहरण:
एक स्वास्थ्य सेवा प्रदाता को Ubuntu सर्वर पर संग्रहीत रोगी रिकॉर्ड तक पहुँच का ऑडिट करने में विफल रहने के बाद $1.2M HIPAA जुर्माना भुगतना पड़ा। उचित auditctl नियम अनधिकृत पहुँच का पता लगा सकते थे।
अनुपालन मानक आवश्यकताओं की चीट शीट
| मानक | प्रमुख Ubuntu ऑडिट आवश्यकताएँ | प्रासंगिक टूल |
|---|---|---|
| PCI-DSS | फ़ाइल अखंडता निगरानी, उपयोगकर्ता गतिविधि लॉग | auditd + AIDE |
| GDPR | डेटा पहुँच ट्रैकिंग, 72 घंटे में उल्लंघन रिपोर्टिंग | aureport + ELK |
| HIPAA | ePHI पहुँच निगरानी, 6 वर्ष तक लॉग प्रतिधारण | auditctl + Splunk |
| ISO 27001 | जोखिम मूल्यांकन प्रमाण, पहुँच नियंत्रण लॉग | Lynis + OpenSCAP |
ऑडिट नियम कॉन्फ़िगर करने के लिए टूल: auditctl का उपयोग (मूल बातें)
Linux Audit Framework, जो Ubuntu 22.04 पर उपलब्ध है, सिस्टम गतिविधियों की निगरानी के लिए एक शक्तिशाली टूल है। कमांड: auditctl का उपयोग आपके सर्वर पर विशिष्ट घटनाओं को ट्रैक करने वाले ऑडिट नियम बनाने और प्रबंधित करने के लिए किया जाता है।
चरण 1: ऑडिट फ्रेमवर्क इंस्टॉल करें
ऑडिट नियम कॉन्फ़िगर करने से पहले, सुनिश्चित करें कि ऑडिट फ्रेमवर्क इंस्टॉल है:
sudo apt update
sudo apt install auditd
चरण 2: ऑडिट नियम परिभाषित करें
ऑडिट नियम निर्दिष्ट करते हैं कि किन गतिविधियों की निगरानी करनी है। यहाँ कुछ सामान्य उदाहरण दिए गए हैं:
- फ़ाइल पहुँच की निगरानी करें:
महत्वपूर्ण फ़ाइलों में संशोधन ट्रैक करें, जैसे/etc/passwd:
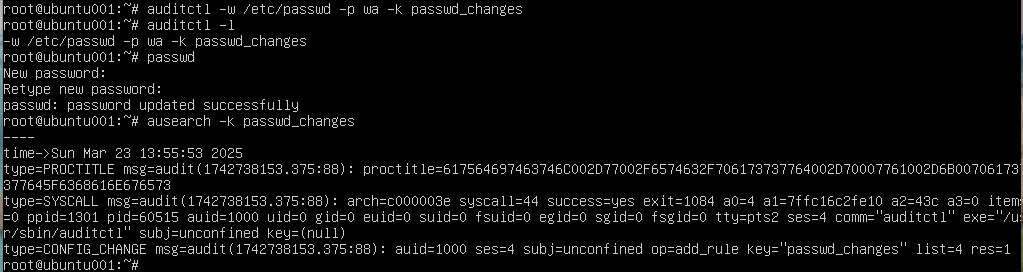
sudo auditctl -w /etc/passwd -p wa -k passwd_changes
यह नियम लिखने (w) और विशेषता परिवर्तन (a) की /etc/passwd फ़ाइल में निगरानी करता है।
- लॉगिन और लॉगआउट घटनाओं की निगरानी करें:
उपयोगकर्ता लॉगिन/लॉगआउट गतिविधि ट्रैक करें:
sudo auditctl -a always,exit -F arch=b64 -S execve -F key=login_activity
- अनधिकृत पहुँच की निगरानी करें:
संवेदनशील निर्देशिकाओं तक पहुँच के प्रयासों का पता लगाएँ:
sudo auditctl -w /var/www/html -p rwxa -k web_access
चरण 3: ऑडिट नियम स्थायी बनाएँ
ऑडिट नियम अस्थायी होते हैं जब तक कि उन्हें स्थायी न बनाया जाए। नियमों को /etc/audit/audit.rules में जोड़कर उन्हें स्थायी बनाएँ।
-w /etc/passwd -p wa -k passwd_changes
-a always,exit -F arch=b64 -S execve -F key=login_activity
परिवर्तन लागू करने के लिए ऑडिट डेमॉन को पुनरारंभ करें, sudo systemctl restart auditd काम नहीं करता है, आपको नई कॉन्फ़िगरेशन प्रभावी बनाने के लिए इसे समाप्त करके फिर से शुरू करना होगा:
sudo systemctl kill auditd
sudo systemctl start auditd
चरण 4: सक्रिय ऑडिट नियम सत्यापित करें
सभी सक्रिय ऑडिट नियमों की सूची बनाएँ ताकि यह पुष्टि हो सके कि वे लागू हैं:
sudo auditctl -l
अनुपालन ऑडिटिंग के लिए उन्नत नियम
PCI-DSS नियम (/etc/audit/rules.d/pci-dss.rules):
# Monitor payment processing directory
-w /var/lib/payment_processor -p rwxa -k pci_processing

# Track sudo usage
-a always,exit -F arch=b64 -S execve -C uid!=euid -F key=sudo_esc
GDPR नियम (/etc/audit/rules.d/gdpr.rules):
# Monitor database access
-w /var/lib/mysql -p rw -k gdpr_data

# Log user account changes
-w /etc/shadow -p wa -k user_changes
3. रीबूट के बाद भी नियम बनाए रखें
sudo auditctl -R /etc/audit/rules.d/pci-dss.rules
sudo augenrules --load
ऑडिट रिपोर्ट तैयार करना और संदिग्ध गतिविधि की पहचान करना
एक बार ऑडिट नियम कॉन्फ़िगर हो जाने के बाद, अगला कदम संदिग्ध गतिविधि या अनुपालन उल्लंघनों की पहचान करने के लिए लॉग का विश्लेषण करना और रिपोर्ट तैयार करना है।
1. ऑडिट लॉग देखें
ऑडिट लॉग /var/log/audit/audit.log में संग्रहीत होते हैं। लॉग क्वेरी करने के लिए ausearch कमांड का उपयोग करें।
sudo ausearch -k passwd_changes
यह कीवर्ड passwd_changes के साथ टैग की गई सभी घटनाओं को प्राप्त करता है।
2. रिपोर्ट जनरेशन टूल: aureport
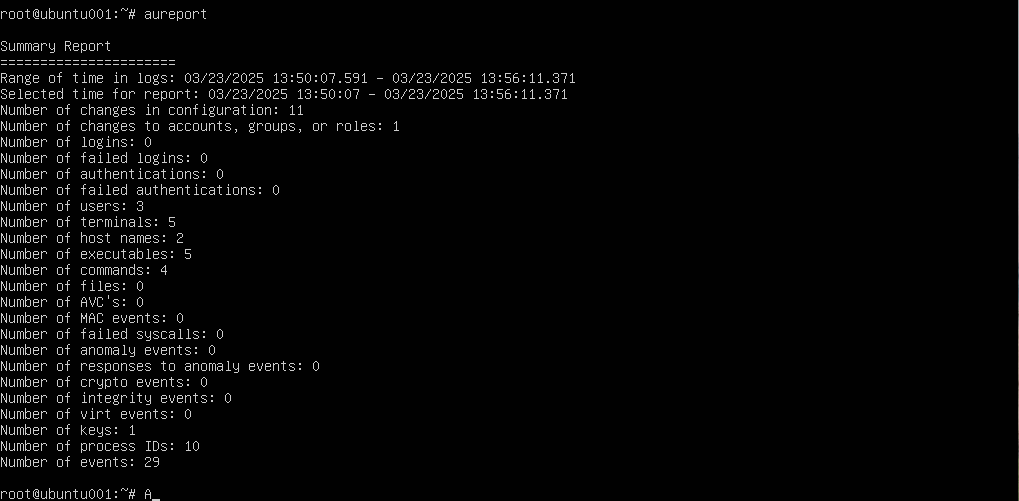
टूल aureport ऑडिट लॉग विश्लेषण को सरल बनाता है, क्योंकि यह मानव-पठनीय रिपोर्ट तैयार करता है:
- उपयोगकर्ता लॉगिन/लॉगआउट सारांश:
sudo aureport -l
यह रिपोर्ट उपयोगकर्ता लॉगिन/लॉगआउट घटनाओं का सारांश देती है।
- फ़ाइल पहुँच सारांश:
sudo aureport -f
- विफल लॉगिन प्रयास:
sudo aureport --failed
3. संदिग्ध गतिविधि की पहचान करें
टूल: ausearch का उपयोग करके विफल लॉगिन प्रयासों या अनधिकृत फ़ाइल संशोधनों जैसी विसंगतियों की पहचान करें।
- विफल लॉगिन प्रयास:
sudo ausearch -m USER_LOGIN -sv no
- अनधिकृत फ़ाइल पहुँच:
sudo ausearch -w /etc/passwd -sv no
4. ऑडिट लॉग केंद्रीकृत करें
बड़े पैमाने के वातावरणों के लिए, rsyslog जैसे टूल का उपयोग करके लॉग को केंद्रीकृत करें या निम्नलिखित जैसे प्लेटफ़ॉर्म के साथ एकीकृत करें।
- ELK Stack (Elasticsearch, Logstash, Kibana): उन्नत लॉग विश्लेषण और विज़ुअलाइज़ेशन के लिए।
- Splunk: रीयल-टाइम लॉग निगरानी और अनुपालन रिपोर्टिंग के लिए।
- Graylog: लॉग एकत्रीकरण और अलर्टिंग के लिए।
अनुपालन के लिए अतिरिक्त सुरक्षा उपाय
ऑडिट नियम कॉन्फ़िगर करने से परे, अतिरिक्त सुरक्षा उपायों को लागू करने से अनुपालन और बेहतर हो सकता है:
1. फ़ाइल अखंडता निगरानी सक्षम करें
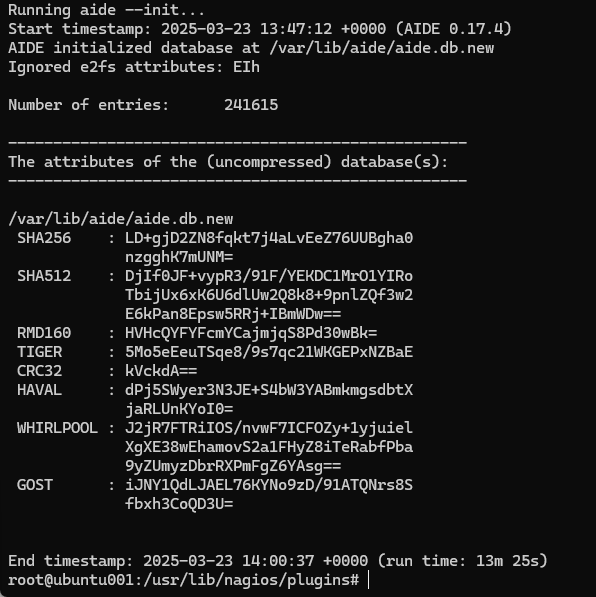
टूल: AIDE (Advanced Intrusion Detection Environment) का उपयोग करके अनधिकृत फ़ाइल परिवर्तनों का पता लगाएँ।
sudo apt install aide
sudo aideinit
छेड़छाड़ का पता लगाने के लिए नियमित अखंडता जाँच शेड्यूल करें।
2. सुरक्षित लॉगिंग कॉन्फ़िगर करें
सुनिश्चित करें कि लॉग अनधिकृत पहुँच से सुरक्षित हैं:
- तक पहुँच प्रतिबंधित करें:
/var/log/audit/अनुमतियों के लिए कमांड:sudo chmod 600 /var/log/audit/audit.log
3. लॉग रोटेशन स्वचालित करें
लॉग रोटेशन कॉन्फ़िगर करके ऑडिट लॉग को अत्यधिक डिस्क स्थान लेने से रोकें:
sudo nano /etc/logrotate.d/audit
उदाहरण कॉन्फ़िगरेशन:
/var/log/audit/audit.log {
    daily
    rotate 7
    compress
    missingok
    notifempty
}
4. सिस्टम प्रदर्शन की निगरानी करें
ऑडिट नियम सिस्टम प्रदर्शन को प्रभावित कर सकते हैं। संसाधन उपयोग की निगरानी के लिए टूल: htop या top का उपयोग करें।
sudo apt install htop
htop
उन्नत अनुपालन टूल
1. स्वचालित भेद्यता स्कैन
# Install OpenSCAP
sudo apt install libopenscap8 ssg-debian

# Run PCI-DSS scan
oscap xccdf eval --profile pci-dss /usr/share/xml/scap/ssg/content/ssg-ubuntu2204-ds.xml
2. Auditd के साथ रीयल-टाइम अलर्टिंग
# Email alerts for root logins
-a always,exit -F arch=b64 -S execve -F euid=0 -k root_cmd -F exe=/usr/bin/mailx
3. अपरिवर्तनीय ऑडिट लॉग
#Configure audit.log as append-only
sudo chattr +a /var/log/audit/audit.log
अक्सर पूछे जाने वाले प्रश्न: सामान्य अनुपालन चुनौतियाँ
प्रश्न: हमें HIPAA के लिए ऑडिट लॉग कितने समय तक रखना चाहिए?
उत्तर: कम से कम 6 वर्ष। logrotate का उपयोग करें:
/var/log/audit/*.log {
  monthly
  rotate 72
  compress
}
प्रश्न: क्या auditd सर्वर प्रदर्शन को प्रभावित कर सकता है?
उत्तर: हाँ। निगरानी करें:
watch "grep 'auditd' /proc/slabinfo | awk '{print \$2,\$3}'"
प्रश्न: ऑडिट के दौरान अनुपालन कैसे साबित करें?
उत्तर: इन कमांड का उपयोग करें:
# Generate evidence package
tar czvf compliance-proof-$(date +%F).tar.gz \
  /var/log/audit/ /etc/audit/ /var/lib/aide/
अनुपालन रखरखाव चेकलिस्ट
- मासिक ऑडिट नियम सत्यापन:
auditctl -l | grep -E 'pci|gdpr'
- त्रैमासिक AIDE डेटाबेस अपडेट:
aideinit && mv /var/lib/aide/aide.db.new /var/lib/aide/aide.db
- अर्धवार्षिक फ़ायरवॉल नियम समीक्षा:
sudo ufw status numbered
- वार्षिक पेनिट्रेशन टेस्ट:
nikto -h yourdomain.com
ऑडिट और अनुपालन के लिए सर्वोत्तम प्रथाएँ और संदर्भ लिंक
अनुपालन और सुरक्षा बनाए रखने के लिए, इन सर्वोत्तम प्रथाओं का पालन करें:
- नियमित लॉग समीक्षा: विसंगतियों का पता लगाने और अनुपालन सुनिश्चित करने के लिए ऑडिट लॉग की नियमित समीक्षा शेड्यूल करें।
- भूमिका-आधारित पहुँच नियंत्रण: उपयोगकर्ता भूमिकाओं के आधार पर ऑडिट लॉग और संवेदनशील फ़ाइलों तक पहुँच प्रतिबंधित करें।
- स्वचालित रिपोर्टिंग: नियामक आवश्यकताओं के लिए ऑडिट रिपोर्ट तैयार करने को स्वचालित करने के लिए स्क्रिप्ट या टूल का उपयोग करें।
- पैच प्रबंधन: कमजोरियों को दूर करने और अनुपालन बनाए रखने के लिए अपने सर्वर को नियमित रूप से अपडेट करें।
- ऑडिट नियमों का परीक्षण करें: ऑडिट नियमों का समय-समय पर परीक्षण करें ताकि यह सुनिश्चित हो सके कि वे प्रदर्शन संबंधी समस्याएँ पैदा किए बिना आवश्यक घटनाओं को कैप्चर करते हैं।
- प्राधिकारी लिंक
निष्कर्ष
ऑडिट और अनुपालन Ubuntu 22.04 सर्वर को सुरक्षित करने और नियामक आवश्यकताओं को पूरा करने के लिए आवश्यक हैं। टूल: auditctl, ausearch और aureport का लाभ उठाकर, व्यवस्थापक ऑडिट नियम कॉन्फ़िगर कर सकते हैं, सिस्टम गतिविधि की निगरानी कर सकते हैं, और PCI-DSS, GDPR और HIPAA जैसे मानकों के अनुपालन को सुनिश्चित करने के लिए रिपोर्ट तैयार कर सकते हैं। इन प्रथाओं को केंद्रीकृत लॉगिंग, स्वचालन और अतिरिक्त सुरक्षा उपायों के साथ जोड़ने से एक मजबूत और अनुपालन-युक्त सर्वर वातावरण सुनिश्चित होता है।
अगले लेख के लिए बने रहें!
हमारी श्रृंखला के अगले भाग में, हम वेब और फ़ाइल सेवाओं में गहराई से जाएँगे। हमारा आगामी लेख, “Ubuntu Server पर वेब सर्वर सेट अप करना,” आपको वेबसाइट होस्ट करने के लिए Apache या Nginx इंस्टॉल और कॉन्फ़िगर करने का मार्गदर्शन देगा। हम यह भी कवर करेंगे कि SSL/TLS के लिए Let’s Encrypt का उपयोग करके अपनी साइट को सुरक्षित करने के बारे में भी बताएँगे। इसे न चूकें!
9 thoughts on “12. Audit and Compliance for Ubuntu Server: Best Practices”