简介
确保 Ubuntu 服务器环境的审计与合规,是希望保护敏感数据、满足监管标准并有效应对安全事件的组织的关键一步。PCI-DSS、GDPR、HIPAA 和 ISO/IEC 27001 等合规标准要求建立健全的审计、日志记录和报告机制,以确保问责制和数据保护。
本文提供了一份全面指南,介绍如何配置审计规则、生成报告、识别可疑活动,并实施最佳实践以保持 Ubuntu 22.04 服务器的合规性。
往期文章:
01. Ubuntu Server 简介 – SysOSX: AI & Cloud
02. 如何搭建你的第一台 Ubuntu Server:初学者指南 – SysOSX: AI & Cloud
03. 掌握 Ubuntu Server 的 Linux 命令行 – SysOSX: AI & Cloud
04. Ubuntu Server 用户与权限管理:全面指南 – SysOSX: AI & Cloud
05. Ubuntu Server 网络基础:全面指南 – SysOSX: AI & Cloud
06. 在 Ubuntu Server 上安装和管理软件:完整指南 – SysOSX: AI & Cloud
07.Ubuntu Server 补丁与更新:全面指南 – SysOSX: AI & Cloud
08. 保护你的 Ubuntu Server:加固与防护的实用步骤 – SysOSX: AI & Cloud
10. Ubuntu Server 系统监控工具:全面指南 – SysOSX: AI & Cloud
11. Ubuntu 服务器集中式日志记录:必读指南 – SysOSX: AI & Cloud
为什么合规审计很重要
78% 的组织因日志记录不足而未能通过首次 PCI-DSS 审计(2023 年 Verizon 报告)
真实违规案例:
一家医疗服务提供商因未能审计存储在 Ubuntu 服务器上的患者病历访问记录而面临 120 万美元的 HIPAA 罚款。适当的 auditctl 规则本可以检测到这次未经授权的访问。
合规标准要求速查表
| 标准 | 主要的 Ubuntu 审计要求 | 相关工具 |
|---|---|---|
| PCI-DSS | 文件完整性监控、用户活动日志 | auditd + AIDE |
| GDPR | 数据访问跟踪、72 小时内违规报告 | aureport + ELK |
| HIPAA | ePHI 访问监控、日志保留 6 年 | auditctl + Splunk |
| ISO 27001 | 风险评估证明、访问控制日志 | Lynis + OpenSCAP |
使用 auditctl 配置审计规则 (基础)
Linux Audit Framework 可在 Ubuntu 22.04 上使用,是监控系统活动的强大工具。命令 auditctl 用于创建和管理审计规则,以跟踪服务器上的特定事件。
步骤 1:安装审计框架
在配置审计规则之前,请确保已安装审计框架:
sudo apt update
sudo apt install auditd
步骤 2:定义审计规则
审计规则指定要监控的活动。以下是一些常见示例:
- 监控文件访问:
跟踪关键文件的修改,例如/etc/passwd:
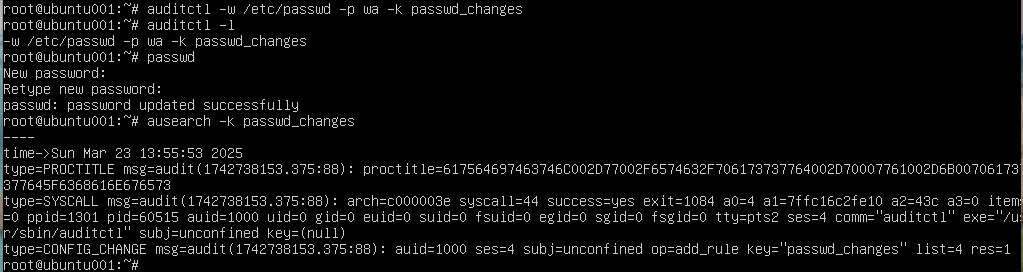
sudo auditctl -w /etc/passwd -p wa -k passwd_changes
此规则监控以下操作:写入(w)和属性更改(a),目标文件 /etc/passwd 。
- 监控登录和注销事件:
跟踪用户的登录/注销活动:
sudo auditctl -a always,exit -F arch=b64 -S execve -F key=login_activity
- 监控未经授权的访问:
检测对敏感目录的访问尝试:
sudo auditctl -w /var/www/html -p rwxa -k web_access
步骤 3:持久化审计规则
审计规则是临时的,除非将其持久化。将规则添加到 /etc/audit/audit.rules 中,使其永久生效:
-w /etc/passwd -p wa -k passwd_changes
-a always,exit -F arch=b64 -S execve -F key=login_activity
重新启动审计守护进程以应用更改, sudo systemctl restart auditd 不起作用,你需要先终止它再重新启动,才能使新配置生效:
sudo systemctl kill auditd
sudo systemctl start auditd
步骤 4:验证活动的审计规则
列出所有活动的审计规则,确认它们已应用:
sudo auditctl -l
用于合规审计的高级规则
PCI-DSS 规则(/etc/audit/rules.d/pci-dss.rules):
# Monitor payment processing directory
-w /var/lib/payment_processor -p rwxa -k pci_processing

# Track sudo usage
-a always,exit -F arch=b64 -S execve -C uid!=euid -F key=sudo_esc
GDPR 规则(/etc/audit/rules.d/gdpr.rules):
# Monitor database access
-w /var/lib/mysql -p rw -k gdpr_data

# Log user account changes
-w /etc/shadow -p wa -k user_changes
3. 让规则在重启后继续生效
sudo auditctl -R /etc/audit/rules.d/pci-dss.rules
sudo augenrules --load
生成审计报告并识别可疑活动
配置好审计规则后,下一步是分析日志并生成报告,以识别可疑活动或违规行为。
1. 查看审计日志
审计日志存储在 /var/log/audit/audit.log中。使用 ausearch 命令查询日志:
sudo ausearch -k passwd_changes
这将检索所有带有关键字 passwd_changes标记的事件。
2. 使用以下工具生成报告: aureport
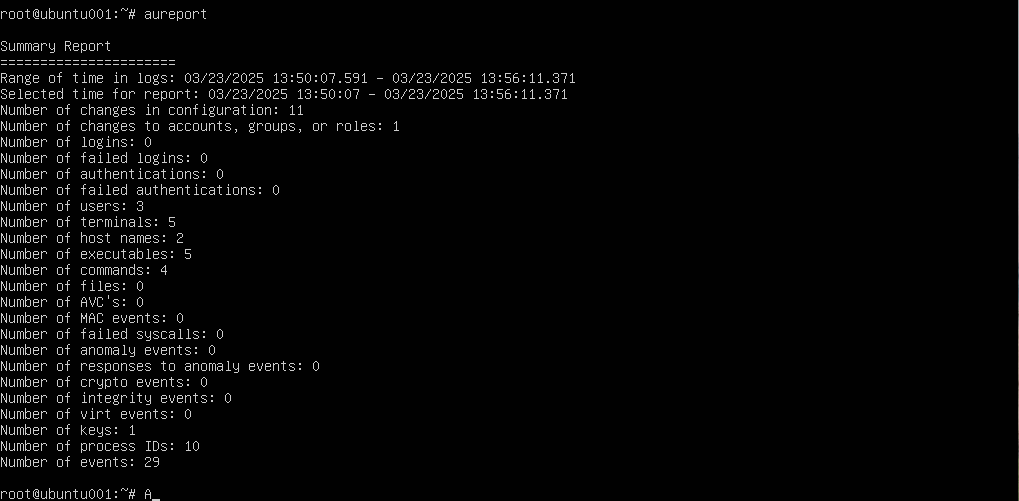
使用工具 aureport 通过生成人类可读的报告简化审计日志分析:
- 用户登录/注销摘要:
sudo aureport -l
此报告汇总用户的登录/注销事件。
- 文件访问摘要:
sudo aureport -f
- 登录失败尝试:
sudo aureport --failed
3. 识别可疑活动
使用 ausearch 识别异常,例如登录失败尝试或未经授权的文件修改:
- 登录失败尝试:
sudo ausearch -m USER_LOGIN -sv no
- 未经授权的文件访问:
sudo ausearch -w /etc/passwd -sv no
4. 集中管理审计日志
对于大规模环境,可使用以下工具集中管理日志: rsyslog ,或与以下平台集成:
- ELK Stack(Elasticsearch、Logstash、Kibana): 用于高级日志分析和可视化。
- Splunk: 用于实时日志监控和合规报告。
- Graylog: 用于日志聚合和告警。
合规的其他安全措施
除了配置审计规则之外,实施其他安全措施可以进一步加强合规性:
1. 启用文件完整性监控
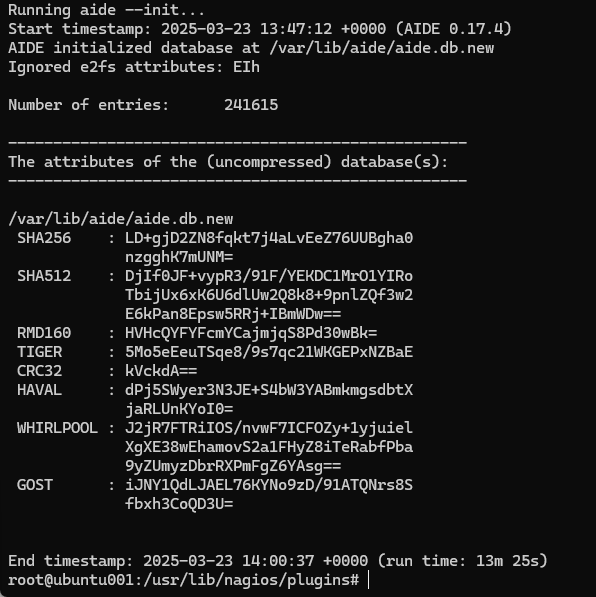
使用以下工具 AIDE (Advanced Intrusion Detection Environment) 检测未经授权的文件更改:
sudo apt install aide
sudo aideinit
安排定期完整性检查以检测篡改。
2. 配置安全日志记录
确保日志免受未经授权的访问:
- 限制对以下目录的访问:
/var/log/audit/使用权限进行限制:sudo chmod 600 /var/log/audit/audit.log
3. 自动执行日志轮转
通过配置日志轮转,防止审计日志占用过多磁盘空间:
sudo nano /etc/logrotate.d/audit
示例配置:
/var/log/audit/audit.log {
    daily
    rotate 7
    compress
    missingok
    notifempty
}
4. 监控系统性能
审计规则可能会影响系统性能。使用以下工具: htop 或 top 监控资源使用情况。
sudo apt install htop
htop
高级合规工具
1. 自动化漏洞扫描
# Install OpenSCAP
sudo apt install libopenscap8 ssg-debian

# Run PCI-DSS scan
oscap xccdf eval --profile pci-dss /usr/share/xml/scap/ssg/content/ssg-ubuntu2204-ds.xml
2. 使用 Auditd 进行实时告警
# Email alerts for root logins
-a always,exit -F arch=b64 -S execve -F euid=0 -k root_cmd -F exe=/usr/bin/mailx
3. 不可变的审计日志
#Configure audit.log as append-only
sudo chattr +a /var/log/audit/audit.log
常见问题:常见的合规挑战
问:为了满足 HIPAA,我们应该将审计日志保留多久?
答:至少 6 年。使用 logrotate 进行配置:
/var/log/audit/*.log {
  monthly
  rotate 72
  compress
}
问:auditd 会影响服务器性能吗?
答:会。使用以下命令监控:
watch "grep 'auditd' /proc/slabinfo | awk '{print \$2,\$3}'"
问:如何在审计期间证明合规性?
答:使用以下命令:
# Generate evidence package
tar czvf compliance-proof-$(date +%F).tar.gz \
  /var/log/audit/ /etc/audit/ /var/lib/aide/
合规维护检查清单
- 每月验证审计规则:
auditctl -l | grep -E 'pci|gdpr'
- 每季度更新 AIDE 数据库:
aideinit && mv /var/lib/aide/aide.db.new /var/lib/aide/aide.db
- 每半年审查防火墙规则:
sudo ufw status numbered
- 每年进行渗透测试:
nikto -h yourdomain.com
审计与合规最佳实践及参考链接
为了保持合规性和安全性,请遵循以下最佳实践:
- 定期检查日志: 安排例行检查审计日志,以发现异常并确保合规。
- 基于角色的访问控制: 根据用户角色限制对审计日志和敏感文件的访问。
- 自动化报告: 使用脚本或工具自动生成满足监管要求的审计报告。
- 补丁管理: 定期更新服务器,以修复漏洞并保持合规。
- 测试审计规则: 定期测试审计规则,确保它们能够捕获所需事件,同时不会导致性能问题。
- 权威链接
结论
审计与合规对于保护 Ubuntu 22.04 服务器和满足监管要求至关重要。利用以下工具 auditctl、 ausearch和 aureport,管理员可以配置审计规则、监控系统活动并生成报告,以确保符合 PCI-DSS、GDPR 和 HIPAA 等标准。将这些做法与集中式日志记录、自动化和其他安全措施相结合,可以确保服务器环境稳健且合规。
敬请期待下一篇文章!
在我们系列的下一部分中,我们将深入探讨 Web 与文件服务。我们的下一篇文章 《在 Ubuntu Server 上设置 Web 服务器》 将指导你安装和配置 Apache 或 Nginx 来托管网站。我们还将介绍如何使用 SSL/TLS ,并借助 Let’s Encrypt来保护你的网站。千万别错过!
9 thoughts on “12. Audit and Compliance for Ubuntu Server: Best Practices”