简介
Windows 注册表 是 Windows 操作系统的关键组件,是一个集中式配置数据库,用于存储系统设置、用户偏好和应用程序配置。了解 Windows 注册表有助于优化系统性能、排查问题并自定义 Windows 体验。然而,编辑注册表需要谨慎,因为不当修改可能导致系统不稳定。
目录
什么是 Windows 注册表?
Windows 注册表是一个分层数据库,用于存储 Windows 及其上运行的应用程序的配置设置和操作数据。它包含调优参数、设备配置、用户配置文件等。这个集中式存储库使 Windows 及其程序能够检索平稳运行所需的基本信息。
Windows 注册表的主要功能:
- 存储用户配置文件和偏好设置(例如,
ntuser.dat文件)。 - 跟踪已安装的应用程序及其文件关联。
- 维护系统硬件配置。
- 定义用于 I/O 通信的端口。
- 自定义文件夹属性和程序图标。
重要提示: 直接编辑注册表可能会导致严重问题,包括系统不稳定或需要完全重新安装 Windows。在进行更改之前,请务必备份注册表。
注册表结构
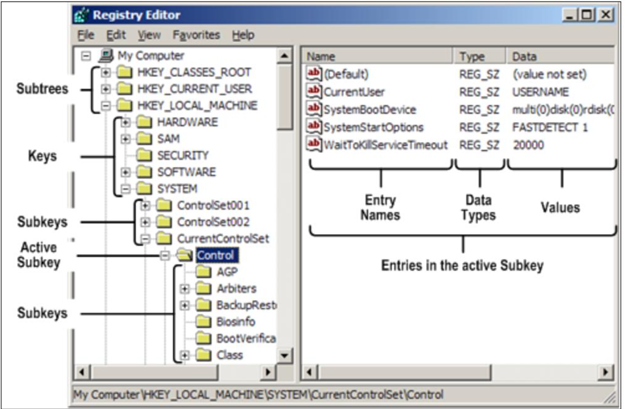
Windows 注册表按称为 配置单元的部分进行组织,每个部分包含一个带根项的注册表树。子项及其值位于根项之下。
常见的注册表配置单元:
- HKEY_LOCAL_MACHINE (HKLM): 包含特定于计算机的配置信息,与用户无关。
- HKEY_CURRENT_USER (HKCU): 存储当前登录用户的设置。
- HKEY_CLASSES_ROOT (HKCR): 包含文件关联和有关已注册应用程序的信息。
- HKEY_USERS (HKU): 存储系统上所有用户配置文件的设置。
- HKEY_CURRENT_CONFIG (HKCC): 包含有关当前硬件配置的信息。
配置单元路径和对应文件
每个注册表配置单元对应于系统硬盘上的特定文件。以下是一些示例:
| 配置单元路径 | 对应文件位置 |
|---|---|
| HKEY_LOCAL_MACHINE\BCD00000000 | BOOT\BCD |
| HKEY_LOCAL_MACHINE\Components | %SystemRoot%\system32\Config\Components |
| HKEY_LOCAL_MACHINE\System | %SystemRoot%\system32\Config\System |
| HKEY_LOCAL_MACHINE\Sam | %SystemRoot%\system32\Config\Sam |
| HKEY_LOCAL_MACHINE\Security | %SystemRoot%\system32\Security |
| HKEY_LOCAL_MACHINE\Software | %SystemRoot%\system32\Software |
| HKEY_USERS<SID of User Name> | \Users\<username>\ntuser.dat |
| HKEY_USERS.Default | %SystemRoot%\system32\Default |
某些配置单元,例如 HKEY_LOCAL_MACHINE\Hardware,是易失性的,没有对应的文件。这些配置单元存储有关物理设备及其分配资源的信息。
查看和编辑注册表
可以使用以下工具访问和修改 Windows 注册表,例如 Registry Editor (REGEDIT.EXE)。虽然功能强大,但 Registry Editor 不验证语法,也不会防止错误。为了更安全地编辑,请使用 Windows 控制面板中提供的实用工具。
专业提示: 除非绝对必要,否则避免直接修改注册表。错误的编辑可能会损害操作系统或使其无法使用。
命令行实用工具:Reg.exe
Windows 还提供了 Reg.exe 命令行实用工具,用于高级注册表操作。常见命令包括:
- REG QUERY: 检索注册表值。
- REG ADD: 添加新项或值。
- REG DELETE: 删除项或值。
- REG SAVE: 将配置单元保存到文件。
- REG IMPORT: 从文件导入注册表设置。
示例:
  REG QUERY HKLM\Software\Microsoft\ResKit /v Version
    Displays the value of the registry value Version

  REG QUERY \\ABC\HKLM\Software\Microsoft\ResKit\Nt\Setup /s
    Displays all subkeys and values under the registry key Setup
    on remote machine ABC

  REG QUERY HKLM\Software\Microsoft\ResKit\Nt\Setup /se #
    Displays all the subkeys and values with "#" as the seperator
    for all valuenames whose type is REG_MULTI_SZ.

  REG QUERY HKLM /f SYSTEM /t REG_SZ /c /e
    Displays Key, Value and Data with case sensitive and exact
    occurrences of "SYSTEM" under HKLM root for the data type REG_SZ

  REG QUERY HKCU /f 0F /d /t REG_BINARY
    Displays Key, Value and Data for the occurrences of "0F" in data
    under HKCU root for the data type REG_BINARY

  REG QUERY HKLM\SOFTWARE /ve
    Displays Value and Data for the empty value (Default)
    under HKLM\SOFTWARE
注册表文件保护机制
Windows 采用多种机制来保护注册表并从错误中恢复:
- 日志配置单元: 注册表写入首先记录日志,然后刷新到配置单元文件。
- 配置单元同步: 每 5 秒同步一次更改,以确保数据完整性。
- 自动修复: 损坏或无效的注册表数据在系统启动期间重新初始化。
使用 Last Known Good Configuration
Last Known Good Configuration 功能可让你在以下情况下将注册表还原到上次成功的状态:如果对 CurrentControlSet 所做的更改导致引导失败。要访问此功能:
- 重启计算机。
- 在引导过程中,按下 F8 键。
- 从“高级启动选项”菜单中选择 Last Known Good Configuration 选项。
注册表编辑最佳做法
编辑注册表可以解锁强大的自定义选项,但应谨慎操作。请遵循以下最佳做法:
- 先备份: 在进行更改之前,请务必创建注册表备份。
- 使用可信工具: 使用 Windows 内置工具进行更安全的修改。
- 记录更改: 保留编辑记录,以便进行故障排查。
- 避免不必要的编辑: 仅在绝对必要时才进行更改。
结论
Windows 注册表是操作系统的基本组成部分,支持配置管理、用户自定义和应用程序功能。通过了解其结构和功能,你可以优化系统性能并有效地排查问题。然而,请务必谨慎操作并备份注册表,以防止意外后果。