परिचय
स्टोरेज खाते के लिए डेटा प्लेन एक्सेस को सख्त करना सुरक्षा बढ़ाने की एक सामान्य प्रथा है। हालाँकि, वर्चुअल नेटवर्क (VNET) एकीकरण वाले Azure संसाधनों का उपयोग करते समय या निजी IP या अन्य टेनेंट से स्टोरेज एंडपॉइंट तक पहुँचते समय, यदि स्रोत को ठीक से श्वेतसूची में नहीं डाला गया है, तो प्राधिकरण त्रुटियाँ हो सकती हैं। यह लेख ऐसी त्रुटियों का कारण बनने वाले सामान्य परिदृश्यों का पता लगाता है और कार्रवाई योग्य समाधान प्रदान करता है।
सामान्य प्राधिकरण त्रुटि परिदृश्य
परिदृश्य 1: किसी अन्य क्षेत्र से एक्सेस
जब कॉल करने वाला स्रोत किसी भिन्न Azure क्षेत्र से आता है, तो समस्या को आमतौर पर स्रोत का सार्वजनिक IP पता स्टोरेज खाता फ़ायरवॉल में जोड़कर हल किया जा सकता है।
परिदृश्य 2: समान क्षेत्र से एक्सेस विफल
समान Azure क्षेत्र से आने वाले अनुरोध अक्सर उपयोग करते हैं Azure निजी IP पते सार्वजनिक IP के बजाय। इस मामले में, सार्वजनिक IP को श्वेतसूची में डालना विफल हो जाएगा। देखें Azure संग्रहण फ़ायरवॉल और वर्चुअल नेटवर्क कॉन्फ़िगर करें अधिक जानकारी के लिए।
परिदृश्य 3: किसी विशिष्ट सबनेट तक एक्सेस प्रतिबंधित करना
यदि संसाधनों के पास सार्वजनिक IP नहीं हैं, लेकिन ग्राहक किसी विशिष्ट सबनेट तक एक्सेस प्रतिबंधित करना चाहता है, तो दृश्यता सीमाओं के कारण समस्याएँ हो सकती हैं। स्टोरेज खाता फ़ायरवॉल लक्ष्य सबनेट नहीं दिखा सकता है, जिसके लिए किसी ऐसे व्यक्ति द्वारा मैन्युअल श्वेतसूची की आवश्यकता होती है जिसके पास योगदानकर्ता RBAC एक्सेस या उससे उच्चतर पहुँच हो।
परिदृश्य 4: किसी भिन्न Azure टेनेंट से एक्सेस
जब स्टोरेज खाते तक पहुँचने का प्रयास करने वाले संसाधन किसी भिन्न Azure टेनेंट से संबंधित होते हैं, तो स्रोत सबनेट को श्वेतसूची में डालने के लिए अतिरिक्त चरणों की आवश्यकता होती है।
समाधान चरण
किसी अन्य टेनेंट से सबनेट जोड़ना
किसी भिन्न Azure टेनेंट में वर्चुअल नेटवर्क से सबनेट को श्वेतसूची में डालने के लिए, VirtualNetworkResourceId पैरामीटर का उपयोग किया जाना चाहिए। इसमें सबनेट URI को इस रूप में निर्दिष्ट करना शामिल है:
/subscriptions/<subscription-ID>/resourceGroups/<resourceGroup-Name>/providers/Microsoft.Network/virtualNetworks/<vNet-name>/subnets/<subnet-name>
PowerShell कमांड का उदाहरण
सबनेट URI प्राप्त करने के लिए, निम्नलिखित कमांड का उपयोग करें:
$subnet = Get-AzVirtualNetwork -ResourceGroupName "myresourcegroup" -Name "myvnet" | Get-AzVirtualNetworkSubnetConfig -Name "mysubnet"
यदि उपयोगकर्ता के पास स्रोत टेनेंट में इस कमांड को निष्पादित करने के लिए पर्याप्त एक्सेस नहीं है, तो वे Azure में VNET संसाधन के JSON मुख्य भाग का निरीक्षण करके सबनेट URI प्राप्त कर सकते हैं। इसके लिए संसाधन पर नियंत्रण प्लेन READ एक्सेस की आवश्यकता होती है।
स्टोरेज सेवा एंडपॉइंट सक्षम करना
सबनेट को श्वेतसूची में डालने से पहले, सुनिश्चित करें कि Microsoft.Storage या Microsoft.Storage.Global सेवा एंडपॉइंट सक्षम है। यह Azure PowerShell, CLI, या Azure पोर्टल का उपयोग करके किया जा सकता है। चरण-दर-चरण निर्देशों के लिए, देखें Azure संग्रहण फ़ायरवॉल और वर्चुअल नेटवर्क कॉन्फ़िगर करें।
श्वेतसूची में डालने के लिए कमांड का उदाहरण
सबनेट URI प्राप्त हो जाने के बाद, नेटवर्क नियम जोड़ने के लिए निम्नलिखित कमांड का उपयोग करें:
Add-AzStorageAccountNetworkRule -ResourceGroupName "myresourcegroup" -AccountName "mystorageaccount" -VirtualNetworkResourceId $subnet
सत्यापन
कनेक्शन सत्यापित करने के लिए, curl कमांड का उपयोग SAS टोकन के साथ करें:
curl https://storageaccountname.blob.core.windows.net/container/hello.txt?<SAS token>
सुझाव:
-
-vफ़्लैगcurlकमांड में वर्बोज़ आउटपुट सक्षम करता है, जिससे निम्न जैसे HTTP प्रतिसादों की पहचान में मदद मिल सकती है।403 Forbidden। स्वच्छ आउटपुट के लिए फ़्लैग हटा दें।

नीचे दिया गया उदाहरण लक्ष्य स्टोरेज खाता फ़ायरवॉल में सबनेट दिखाएगा
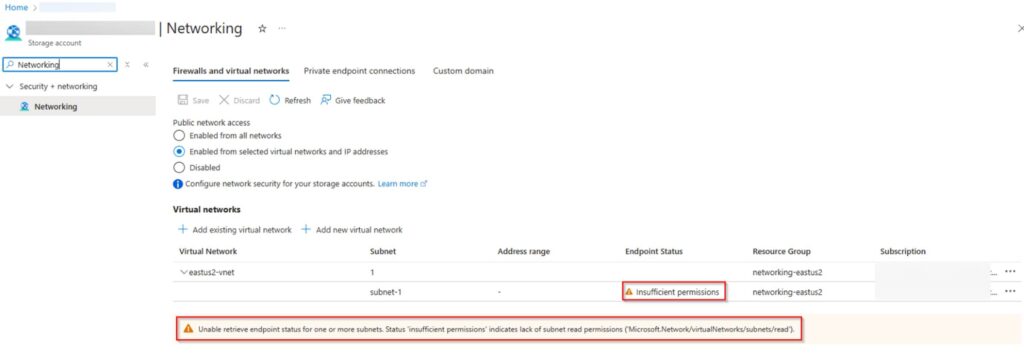
सुझाव: हाइलाइट की गई चेतावनी को सुरक्षित रूप से अनदेखा किया जा सकता है, यह श्वेतसूची में डाले गए सबनेट पर READ नियंत्रण प्लेन एक्सेस से जुड़ी है, डेटा प्लेन एक्सेस की अनुमति दी जाएगी।
अतिरिक्त विचार
- सेवा एंडपॉइंट सक्षम करना: स्टोरेज सेवा एंडपॉइंट सक्षम करने से अस्थायी कनेक्टिविटी रुकावटें हो सकती हैं। अधिक जानकारी के लिए, देखें Azure वर्चुअल नेटवर्क सेवा एंडपॉइंट।
- निजी एंडपॉइंट: निजी एंडपॉइंट फ़ायरवॉल नेटवर्क नियमों को बायपास करते हैं क्योंकि वे DNS और अधिकृत सबनेट पर कनेक्टिविटी पर निर्भर करते हैं। देखें निजी एंडपॉइंट का उपयोग करें – Azure संग्रहण।
- नियंत्रण प्लेन बनाम डेटा प्लेन: नियंत्रण प्लेन और डेटा प्लेन संचालन के बीच अंतर को समझना समस्या निवारण के लिए महत्वपूर्ण है। अधिक जानें नियंत्रण प्लेन और डेटा प्लेन संचालन।
निष्कर्ष
Azure संग्रहण एंडपॉइंट तक पहुँचते समय प्राधिकरण त्रुटियाँ अक्सर गलत तरीके से कॉन्फ़िगर किए गए फ़ायरवॉल नियमों या अपर्याप्त सबनेट दृश्यता से उत्पन्न होती हैं। ऊपर बताए गए चरणों का पालन करके, आप इन समस्याओं का प्रभावी ढंग से निवारण और समाधान कर सकते हैं, जिससे सुरक्षित और निर्बाध डेटा प्लेन एक्सेस सुनिश्चित हो सके।